Cartographiez votre SI. Chiffrez vos risques. Décidez quoi corriger.

Sachez où votre système d’information est vulnérable, ce qu’un incident pourrait coûter et quels investissements prioriser.

  • Comprendre : cartographie et dépendances critiques.
  • Chiffrer : scénarios de risque et conséquences financières.
  • Décider : mesures priorisées selon le coût et l’effet attendu.

Ekera relie vos applications, vos infrastructures et vos activités métier pour identifier les dépendances critiques, estimer les conséquences financières d’une attaque ou d’une panne et comparer les mesures correctives selon leur coût et leur effet attendu.

Vous obtenez une cartographie documentée, des scénarios de risque chiffrés et une feuille de route pour éclairer vos décisions.

L’IA automatise une partie de l’analyse et de la documentation. Les faits sont rattachés à leurs sources, les hypothèses sont explicites et vos équipes gardent la maîtrise des décisions.

Demander un diagnostic Ekera

Diagnostic initial à partir de vos documents et exports, sans accès direct à votre système d’information. Modèles d’IA ouverts, hébergés en France.

Voir la démonstration
Démonstration · Ateliers Morvan, exemple fictif

Que pourrait coûter une attaque contre votre système d’information ?

Une vulnérabilité technique ne dit pas, à elle seule, quelles activités seraient interrompues ni ce que cela coûterait. Ekera relie les applications, les infrastructures et les processus métier pour répondre à trois questions. Les Ateliers Morvan sont un exemple fictif : leurs chiffres illustrent le fonctionnement du moteur.

Diagnostic Ateliers Morvan · exemple fictif
81 % de l’activité critique arrêtée dans le pire scénario d’attaque
IndicateurSituation de référenceAprès travaux (simulation)
Arrêt maximal après une attaque81 %34 %
Pire scénario2,4 à 4,9 M€0,9 à 1,8 M€
Perte annuelle attendue150 à 980 k€40 à 260 k€
Portes d’entrée faibles51
Sauvegardes hors d’atteintenonoui
Mesures NIS2 évaluées satisfaites4,5 sur 108 sur 10
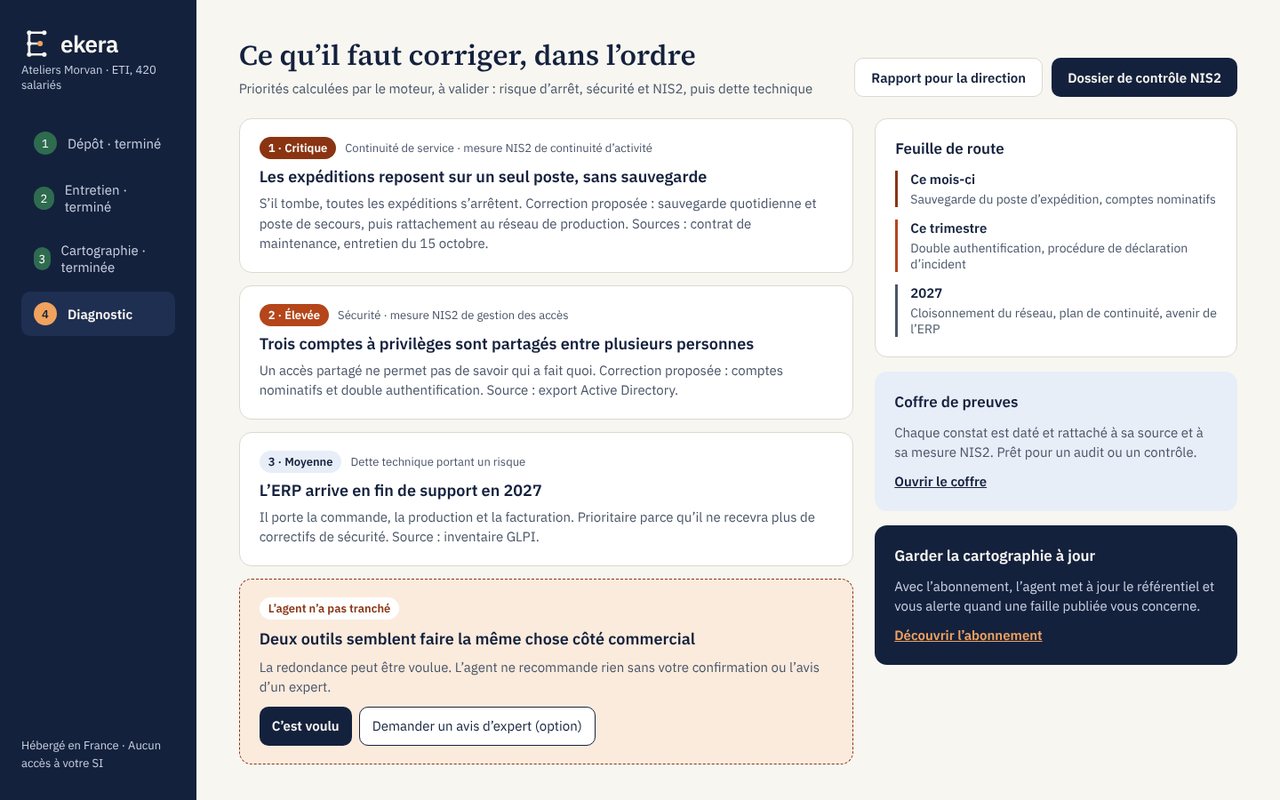
Point unique de défaillance : le poste d’expédition de Nevers. Dépendance : contrat de maintenance, p. 4 ; absence de sauvegarde : rapport de sauvegarde du 3 octobre.
Exemple fictif · montants : pertes potentielles estimées, conditionnelles aux hypothèses retenues · « après travaux » : estimations conditionnelles, pas des réductions de risque garanties · score NIS2 : indicateur de progression sur les mesures évaluées, pas une certification de conformité
1 · Où se situe le risque ?

81 % de l’activité critique arrêtée

La part des activités critiques qu’arrêterait le pire scénario d’attaque. Point unique de défaillance : le poste d’expédition de Nevers.

Comment c’est calculé

Somme des criticités des processus métier arrêtés dans le pire scénario d’attaque, divisée par celle de tous les processus modélisés. Un processus compte comme arrêté dès qu’un composant dont il dépend est atteint ; le moteur ne distingue pas les processus seulement dégradés. Exemple : l’expédition dépend d’un poste unique à Nevers ; la dépendance vient du contrat de maintenance, l’absence de sauvegarde du rapport de sauvegarde, chacune avec sa date.
2 · Quel pourrait être l’impact financier ?

2,4 à 4,9 M€ dans le pire scénario

Perte annuelle attendue : 150 à 980 k€. Les estimations dépendent des scénarios retenus, des données disponibles et des hypothèses de calcul.

Comment c’est calculé

La perte annuelle attendue additionne, pour chaque porte d’entrée et chaque point unique de défaillance, fréquence annuelle estimée × perte du scénario. La fourchette va des hypothèses basses (fréquences, jours d’arrêt, coûts de réponse) aux hautes. Le pire scénario est la perte de la porte d’entrée la plus coûteuse.

3 · Quels travaux faut-il financer ?

Des mesures comparées, pour trois budgets

Le moteur compare les combinaisons de mesures de son catalogue par coût et par effet estimé sur le risque. Après travaux (simulation), l’arrêt maximal passerait de 81 % à 34 % ; vos équipes jugent de la faisabilité et valident les mesures.

Conditions et score NIS2

Les résultats « après travaux » supposent que ces mesures sont réalisées et produisent les effets modélisés : ce sont des estimations conditionnelles. Les coûts sont des ordres de grandeur, à confirmer par devis. Le score NIS2 compte les dix mesures de l’article 21 : 1 point par mesure satisfaite, ½ si partielle ; c’est un indicateur de progression sur les mesures évaluées, pas une certification de conformité.

Découvrez ce que cette analyse donnerait dans votre entreprise.

Demander un diagnostic EkeraVoir la démonstration

Télécharger un extrait de rapport (exemple fictif, PDF) Cinq pages : synthèse, dépendance critique, scénario chiffré, variantes de travaux, feuille de route.

Les indicateurs dépendent des données disponibles, des hypothèses retenues et du périmètre analysé.

L’offre · Diagnostic Ekera

Le Diagnostic Ekera : quatre livrables pour décider quoi corriger

Une offre d’entrée unique, à partir de 3 500 € HT, sous réserve de validation du périmètre. Le diagnostic se fait à partir de vos documents et de vos exports, sans accès direct à votre système d’information. Le périmètre, les données nécessaires et les livrables sont définis avec vous avant le démarrage.

Livrable 1

Une cartographie documentée du SI

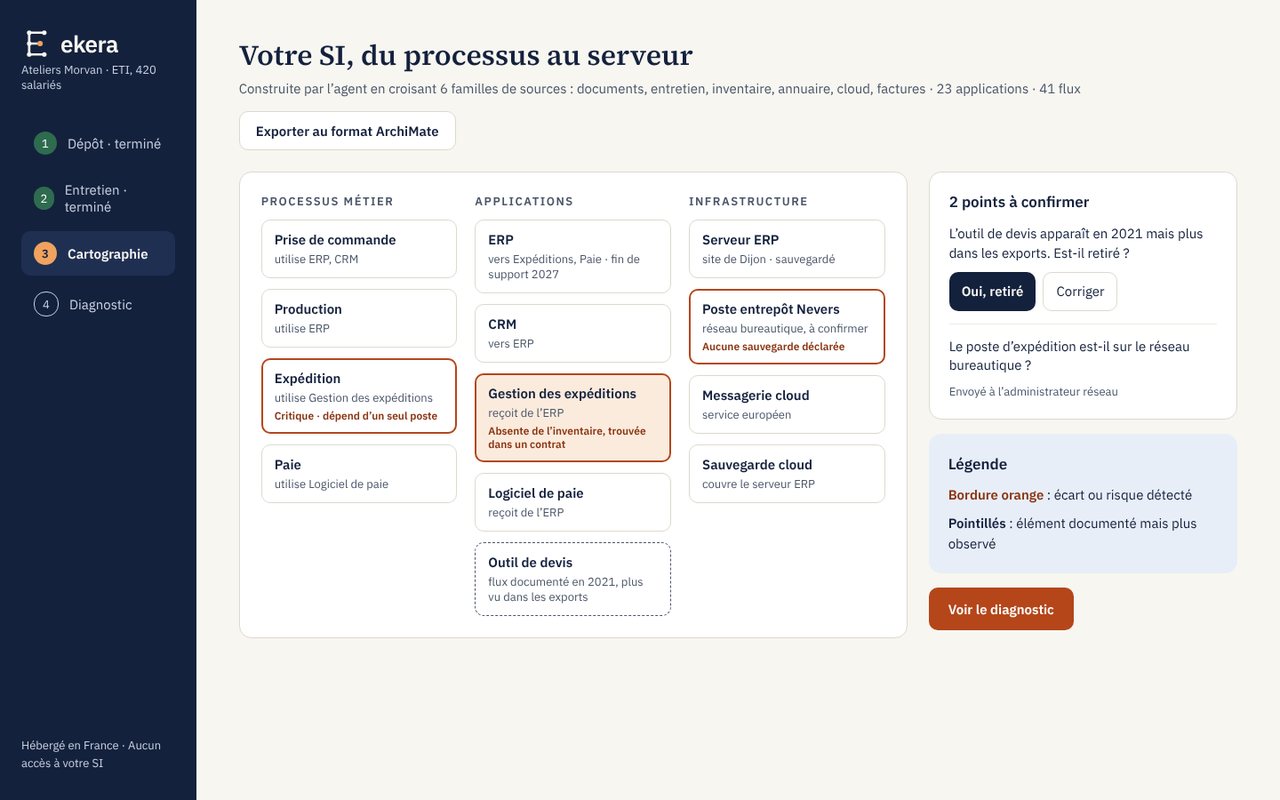
Sur le périmètre convenu : processus métier, applications, flux, infrastructures et fournisseurs, chaque élément relié à sa source. Ce qui manque ou se contredit est signalé.

Livrable 2

Les dépendances critiques et les scénarios étudiés

Points uniques de défaillance, portes d’entrée faibles, scénarios d’attaque et de panne, vérifiables dans les sources ; les écarts aux dix mesures de l’article 21 de NIS2.

Livrable 3

Une estimation financière du risque

Pire scénario, perte annuelle attendue et coût d’un scénario donné, en fourchettes, calculés par un moteur indépendant du modèle de langage, avec leurs hypothèses.

Livrable 4

Une feuille de route priorisée

Les mesures comparées par coût et par effet estimé, avec plusieurs variantes budgétaires ; les coûts sont des ordres de grandeur, à confirmer par devis.

Le diagnostic, appliqué à votre périmètre.

Demander un diagnostic Ekera

Télécharger un extrait de rapport (exemple fictif, PDF) Les quatre livrables, sur les Ateliers Morvan, entreprise fictive.

Le score NIS2 n’est pas une attestation de conformité. Les résultats « après travaux » sont des estimations conditionnelles, pas des réductions de risque garanties. Voir les tarifs.

Le déroulement

Comment se déroule un Diagnostic Ekera

Quelques jours de travail, à partir de ce que vous avez déjà. Vos équipes ne sont sollicitées que sur ce que les documents ne permettent pas d’établir.

  1. 1 · Premier échange Le cadrage En 30 minutes : votre besoin, le périmètre envisageable et les informations nécessaires au diagnostic.
  2. 2 · Documents Ce que vous avez Schémas, contrats, inventaires, exports d’annuaire, de pare-feu, de tickets ou d’achats. Sans accès direct à votre SI ni droit d’administration.
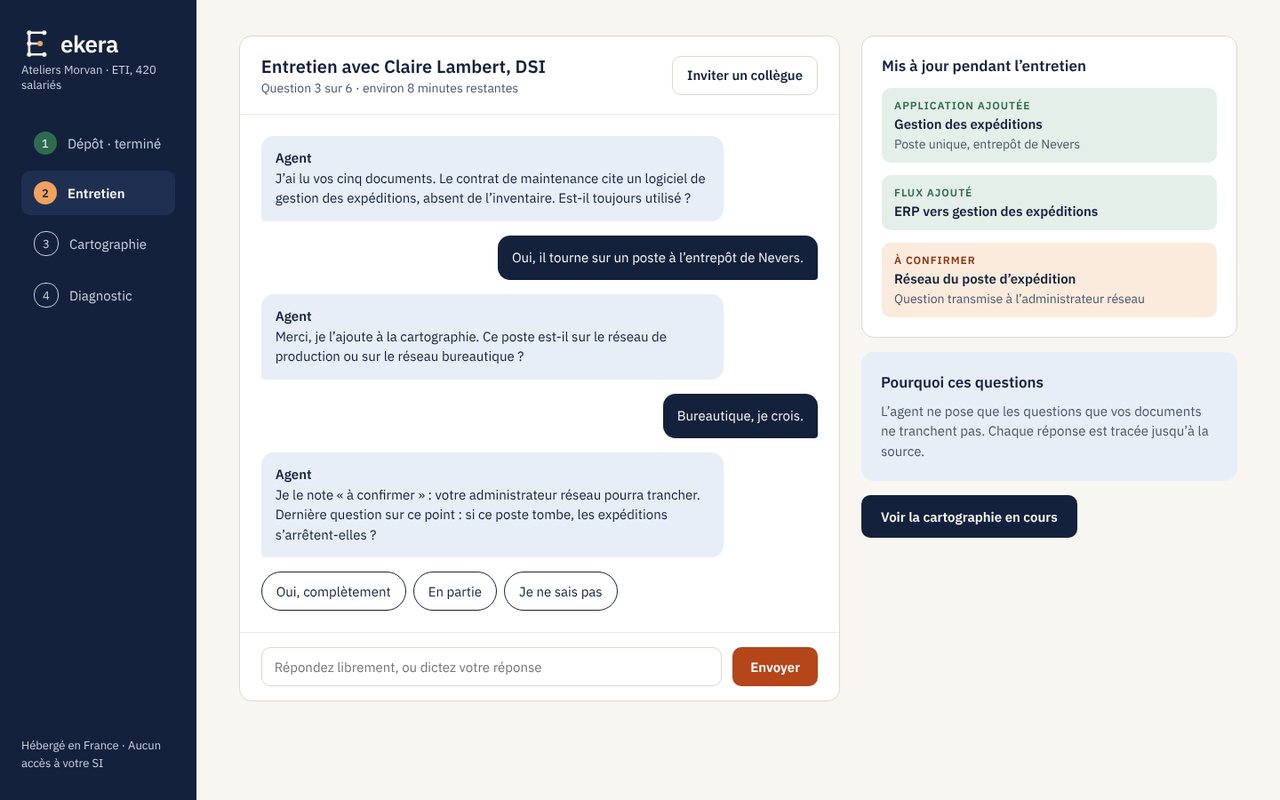
  3. 3 · Entretien Les questions utiles L’agent interroge vos équipes, en ligne et à votre rythme, seulement sur ce qui change la carte, le risque ou la décision.
  4. 4 · Analyse Carte, scénarios, euros La carte est construite, les dépendances critiques repérées, les scénarios chiffrés par le moteur de calcul ; les hypothèses sont affichées.
  5. 5 · Restitution Les quatre livrables Le DSI examine les dépendances, le RSSI les risques, le directeur financier les coûts ; la direction arbitre.

Ensuite, si vous le décidez : le suivi continu, dès 290 € HT par mois, tient la carte à jour et suit les mesures décidées, avec leurs preuves.

Démonstration en vidéo

Voir Ekera en 3 minutes

Morvelle Industrie, une entreprise industrielle fictive : la carte de son système d’information lue dans 17 pièces, ce qu’une attaque arrêterait, ce que cela coûterait selon le moteur de calcul, et trois scénarios d’investissement proposés, à valider par l’entreprise.

Cas fictif : entreprise, pièces et chiffres inventés. Pertes potentielles estimées, calibration provisoire.

Voir aussi le Diagnostic en ligne, en vidéo

Sécurité et souveraineté

La sécurité d’Ekera, à la hauteur de ce qu’il analyse

Un outil qui lit les dépendances de votre système d’information doit offrir des garanties à la mesure des données qu’il traite. Ekera distingue ce qui est en place et ce qui est prévu.

Maîtrise des données Modèles à poids ouverts servis en France ; aucune donnée de client vers des services américains ; hébergement en France. Pour les sites sensibles, l’IA tourne chez vous.
Contrôle des accès Droits définis selon les usages, lecture seule par défaut ; connexions et écritures limitées au périmètre convenu avec vous.
Traçabilité Les opérations sont enregistrées : qui a approuvé, quand, ce qui a changé. Tracer ou annuler une modification est distinct de la conservation et de la suppression des données.
Validation humaine Ekera prépare analyses et recommandations ; décisions et changements passent par vos circuits de validation. Rien n’est écrit dans vos outils sans votre accord.
Calculé, pas déclaré Les chiffres viennent d’un moteur de calcul, pas du modèle de langage ; chaque constat cite sa source.
Sans enfermement Vos données restent dans des outils et des formats ouverts. Si vous partez, tout reste chez vous.
Ce que nous faisons pour être sûrs

La sécurité d’un grand groupe, pour une ETI

Ekera apporte à une ETI les moyens de sécurité d’un grand groupe, partagés entre ses clients. Un outil qui lit la carte de votre SI doit lui-même tenir le niveau d’exigence d’un grand groupe. Voici ce qui est en place aujourd’hui, au niveau du principe.

Vos données

  • Modèles à poids ouverts servis en France
  • Chaque client cloisonné à plusieurs niveaux, testé par des tentatives d’accès croisées
  • Chaque modification est tracée et peut être compensée par une opération inverse

Accès et écritures

  • Identité fournie par votre propre annuaire ; rôles séparés, dont un rôle dédié au partage
  • Lecture seule par défaut ; écritures signées, à usage unique, recalculées par Ekera
  • Collecteur sans porte entrante ; documents analysés dans un espace isolé

Développement et site

  • Revue par un rôle dédié à la sécurité, relecture indépendante
  • Analyse du code, secrets recherchés dans tout l’historique, dépendances verrouillées, licences contrôlées, tests qui rejouent chaque contournement connu
  • Site vérifié avant toute publication, aucun tiers chargé

En place également : hébergement en France, une clé de chiffrement par client et l’effacement par destruction de la clé en fin de contrat, une nouvelle authentification avant toute validation d’écriture. Prévu : test d’intrusion externe, audit PASSI, chasse aux failles, ISO 27001, hébergement qualifié SecNumCloud. Ces tests portent sur Ekera lui-même : Ekera ne certifie pas votre architecture et ne remplace pas vos tests d’intrusion ; il les cible et suit votre exposition entre deux campagnes. Consulter la documentation de sécurité.

Recevoir la fiche de sécuritéEnvoyée après un premier échange.

Le fondateur

Une approche issue de l’architecture d’entreprise

Ekera est né d’un constat de terrain : les entreprises doivent prendre des décisions complexes sur leur système d’information, souvent sans les moyens d’analyse et de documentation des grands groupes. Le projet s’appuie sur une expérience de l’ingénierie, de l’architecture de solutions et de l’architecture d’entreprise dans des environnements exigeants et réglementés. L’ambition : rendre une partie de ce travail accessible grâce à l’IA, en gardant la traçabilité, la validation humaine et la maîtrise des décisions.

« Les ETI ont les mêmes obligations que les grands groupes, sans leurs équipes d’architecture. Ekera leur apporte le travail de cet architecte ; elles gardent les décisions. »

Questions fréquentes

Vos questions avant un premier diagnostic

Faut-il donner à Ekera un accès à notre système d’information ?

Pas pour le diagnostic initial : il se fait sur vos documents et vos exports, sans accès direct à votre SI ni droit d’administration. Pour tenir la carte à jour, des connecteurs en lecture seule ou un collecteur installé chez vous peuvent ensuite être utilisés, selon les modalités définies avec votre équipe informatique.

D’où viennent les chiffres en euros ?

D’un moteur de calcul indépendant du modèle de langage, qui applique des règles explicites à vos données, notamment comptables, et à des hypothèses affichées. Ce sont des estimations en fourchettes, à discuter avec vos équipes, pas une garantie du coût réel d’un futur incident.

Le diagnostic NIS2 vaut-il certification ?

Non. Ekera identifie les écarts avec les dix mesures de l’article 21, organise les preuves et prépare une feuille de route ; il ne délivre ni certification ni attestation de conformité.

Ekera modifie-t-il nos outils ?

Seulement ce que vous avez décidé, après la validation d’une personne habilitée et selon le circuit convenu avec vous. Chaque écriture est tracée, et Ekera ne supprime jamais rien.

Où sont traitées nos données ?

Les modèles d’IA sont des modèles à poids ouverts servis en France ; aucune donnée de client n’est envoyée vers des services américains. L’hébergement est en France.

Ekera fait-il baisser la prime d’assurance cyber ?

Ekera ne promet pas de baisse de prime. Avec votre accord, il transmet à votre assureur ou à votre courtier des indicateurs documentés ; la tarification et les conditions de couverture restent de la responsabilité de l’assureur.

Combien coûte un premier diagnostic ?

À partir de 3 500 € HT, sous réserve de validation du périmètre, priorisation incluse ; le suivi continu commence à 290 € HT par mois. L’installation sur site et l’accompagnement des grands comptes sont sur devis.

Les tarifs

Commencez par un diagnostic, puis suivez ce qui change

Une offre d’entrée unique : le Diagnostic Ekera. Le suivi continu vient ensuite, si vous le décidez. Le périmètre, les données nécessaires et les livrables sont définis avec vous avant le démarrage.

L’offre d’entrée

Diagnostic Ekera

à partir de 3 500 € HT

Sous réserve de validation du périmètre.

Quatre livrables

  1. Une cartographie documentée du SI sur le périmètre convenu
  2. Les dépendances critiques et les scénarios étudiés
  3. Une estimation financière du risque, avec ses hypothèses
  4. Une feuille de route priorisée, avec plusieurs variantes budgétaires
Demander un diagnostic EkeraTélécharger un extrait de rapport (exemple fictif, PDF)
Étape suivante · Suivi continu
dès 290 € HT / mois

Chaque mois

  • La carte tenue à jour
  • Les changements pertinents signalés : sources connectées, failles publiées, fins de support
  • Les mesures décidées suivies, avec leurs preuves

Le suivi commence après le diagnostic, quand vous le décidez.

Offre de lancementenviron 1 500 € HTRéservée aux dix premières entreprises ; diagnostic livré dans les trois mois suivant la commande

Ce qui est inclus

Le Diagnostic Ekera et ses quatre livrables, sur un périmètre restreint.

Qui peut en bénéficier

  • Une ETI de 300 à 2 000 salariés
  • Une activité ou un site, et ses applications
  • Des documents et des exports disponibles

Les limites de périmètre

  • Une activité ou un site, et les applications qui les portent, définis avec vous avant le démarrage
  • Analyse à partir de vos documents et exports, sans connexion à vos outils
  • Suivi continu non inclus

En échange

Un retour d’expérience écrit et un entretien de retour d’expérience : c’est la contrepartie du prix de lancement.

Un éventuel témoignage est distinct : il demande votre accord séparé et n’est jamais obligatoire.

Demander l’offre de lancement

Due diligence IT · environ 12 000 € HT · note de qualité du SI, points rouges et coût de remise à niveau, sans accès direct au SI de la cible.
Grands comptes · sur devis · installation sur site et accompagnement ; licence annuelle des grands groupes pour l’architecture d’entreprise, environ 40 000 € HT.

Prix hors taxes, indicatifs. Le coût des travaux proposés par le diagnostic dépend de vos fournisseurs : Ekera donne un ordre de grandeur, puis vos devis le remplacent. Assureurs et courtiers : Ekera Assurance.

Demander un diagnostic Ekera

Comprenez votre système d’information avant de décider quoi changer

Quatre champs suffisent. Le premier échange dure 30 minutes ; vous en repartez avec :

  • le cadrage de votre besoin ;
  • le périmètre envisageable pour le diagnostic ;
  • la liste des informations nécessaires au diagnostic : documents et exports à réunir.

Voir la démonstration

Adresse de contact :contact@ekera.ai

Vos informations servent uniquement à vous recontacter. Aucun traceur sur ce site.

Ce que vous économisez · simulation

Mesurez le potentiel d’économies et de productivité de votre SI

Du temps libéré, des dépenses mieux ciblées et des décisions mieux documentées. Ekera réduit le travail de collecte et de documentation, repère certaines dépenses évitables, comme des licences inutilisées, et aide à mieux cibler les investissements. Trois cas types, prix d’Ekera déduit :

Par an, en exempleETI, 550 salariésGrand compte fictif, 50 architectesBanque ou assurance, 75 architectes
Productivité : temps libéré × 800 € par jour80 j × 800 € = 64 k€50 × 40 j × 800 € = 1,6 M€75 × 40 j × 800 € = 2,4 M€
Économies directes : licences inutiles résiliées62 k€non chiffrées2,55 M€
Coûts évités30 k€ la première année (diagnostic NIS2)130 k€ (temps de comités)non chiffrés
Coût du diagnostic (ponctuel)− 3,5 k€sur devissur devis
Coût du suivi (annuel)− 3,48 k€− 40 k€− 40 k€
Bénéfice net estimé, première année≈ 149 k€≈ 1,69 M€, moins l’installation sur devis≈ 4,91 M€, moins l’installation sur devis
Bénéfice net estimé, annuel récurrent≈ 123 k€≈ 1,69 M€≈ 4,91 M€

Hypothèse explicite : les jours récupérés (80 par an pour l’ETI, 40 par architecte et par an pour les grands comptes) sont des hypothèses de cas type, non mesurées. La productivité est un gain de capacité, pas de trésorerie, sauf si elle évite une dépense. Prix d’Ekera retenus : diagnostic à partir de 3 500 € HT et suivi dès 290 € HT par mois pour l’ETI ; licence annuelle des grands groupes, environ 40 000 € HT. Non compté : environ 75 k€ par an d’achats évités par l’effet de réseau pour l’ETI, un potentiel futur. En brut, avant prix d’Ekera, le cas type d’ETI va de 63 k€ (construction) à environ 310 k€ (banque et assurance) selon le secteur. Le détail de chaque cas.

Ce que nous ne chiffrons pas : l’agilité de faire évoluer le SI sans attendre, la dette technique, des projets qui dérapent moins, des audits préparés, des tests d’intrusion mieux ciblés, une souscription d’assurance facilitée. La liste complète. En France, le potentiel brut est d’environ 1,9 Md€ par an (0,7 à 4,2 Md€) si toutes les entreprises concernées étaient équipées : un potentiel, ni un chiffre d’affaires ni une part de marché. Sources : Insee, Zylo 2026, tarifs publics d’audit NIS2 2026.

Simulations illustratives : des cas types non mesurés chez des clients. Chaque estimation précise son périmètre, sa période, les coûts pris en compte et les conditions nécessaires au gain.

Comment fonctionne Ekera

L’IA automatise une partie de l’analyse et de la documentation. Vous gardez la maîtrise des décisions.

Ekera exploite vos documents, vos exports et, lorsque vous le décidez, les données de vos outils. Il construit une cartographie documentée de votre système d’information, analyse ses dépendances et prépare les décisions d’évolution. Les résultats sont rattachés à leurs sources ; les informations manquantes, les hypothèses et les limites de l’analyse sont signalées. Toutes les étapes ne sont pas automatiques : l’entretien avec vos équipes, la vérification des résultats et les décisions restent humains.

ÉtapeVotre questionCe qu’Ekera apporte
CollecterQuelles informations réunir ?Vos documents, vos exports et, si vous le décidez, les données de vos outils ; ce qui manque ou se contredit est signalé.
CartographierDe quoi mon système dépend-il ?Une cartographie documentée des applications, des dépendances et des processus métier, chaque élément relié à sa source.
ÉvaluerQue coûterait un incident ?Des scénarios d’attaque et de panne, des hypothèses explicites et des estimations financières.
PrioriserQuels travaux financer d’abord ?Les mesures évaluées, comparées par coût et par effet estimé pour trois budgets, et une feuille de route.
  1. Collecter Vous fournissez les documents, schémas, inventaires et exports dont vous disposez. Le diagnostic initial se fait sans accès direct à votre SI. (sans droit d’administration)
  2. Compléter L’agent interroge vos équipes sur ce que les documents ne permettent pas d’établir, et seulement sur ce qui change la carte, le risque ou la décision. (en ligne, à votre rythme)
  3. Cartographier Processus métier, applications, infrastructures et dépendances, chaque élément relié à ses sources, avec leur date et leur état quand ils sont connus. (sourcée et datée)
  4. Analyser Dépendances critiques, points uniques de défaillance (les éléments dont la panne peut à elle seule interrompre une activité critique) et scénarios d’attaque ou de panne à examiner. (vérifiable dans les sources)
  5. Estimer Un moteur de calcul indépendant du modèle de langage applique des règles explicites à vos données et aux hypothèses retenues. Reproductible ; aussi juste que les données et les hypothèses. (hypothèses affichées)
  6. Comparer Les combinaisons de mesures du catalogue, par coût estimé et par effet sur le risque modélisé. Les prix indicatifs sont distingués des devis. (coûts à confirmer par devis)
  7. Préparer les décisions Le DSI examine les dépendances, le RSSI les risques, le directeur financier les coûts et les bénéfices estimés, les achats les demandes de devis ; la direction arbitre. (circuit tracé)
  8. Suivre Quand vos sources sont connectées, Ekera actualise la carte, repère les changements pertinents et propose de nouvelles actions. Toute écriture dans vos outils suit les autorisations convenues. (rien sans votre accord)
Les données

Ce qu’Ekera utilise

Vos documents (contrats, dossiers d’architecture, politique de sécurité, comptes rendus), vos exports (inventaire, annuaire, pare-feu, cloud, tickets, achats, écritures comptables), des connecteurs en lecture seule vers vos outils, et un entretien avec votre DSI pour ce que les pièces ne disent pas. Ce qui manque ou se contredit est signalé.

Les estimations

Des estimations financières fondées sur des hypothèses explicites

Un moteur de calcul indépendant du modèle de langage produit les chiffres ; les données, les hypothèses et les sources sont affichées, et chaque citation est vérifiée mot pour mot dans sa pièce. Identifiez ainsi les mesures, parmi celles évaluées, qui réduisent le plus votre exposition. C’est une base argumentée pour prioriser, pas une garantie du coût réel d’un futur incident.

Les actions

Vous gardez la maîtrise des changements

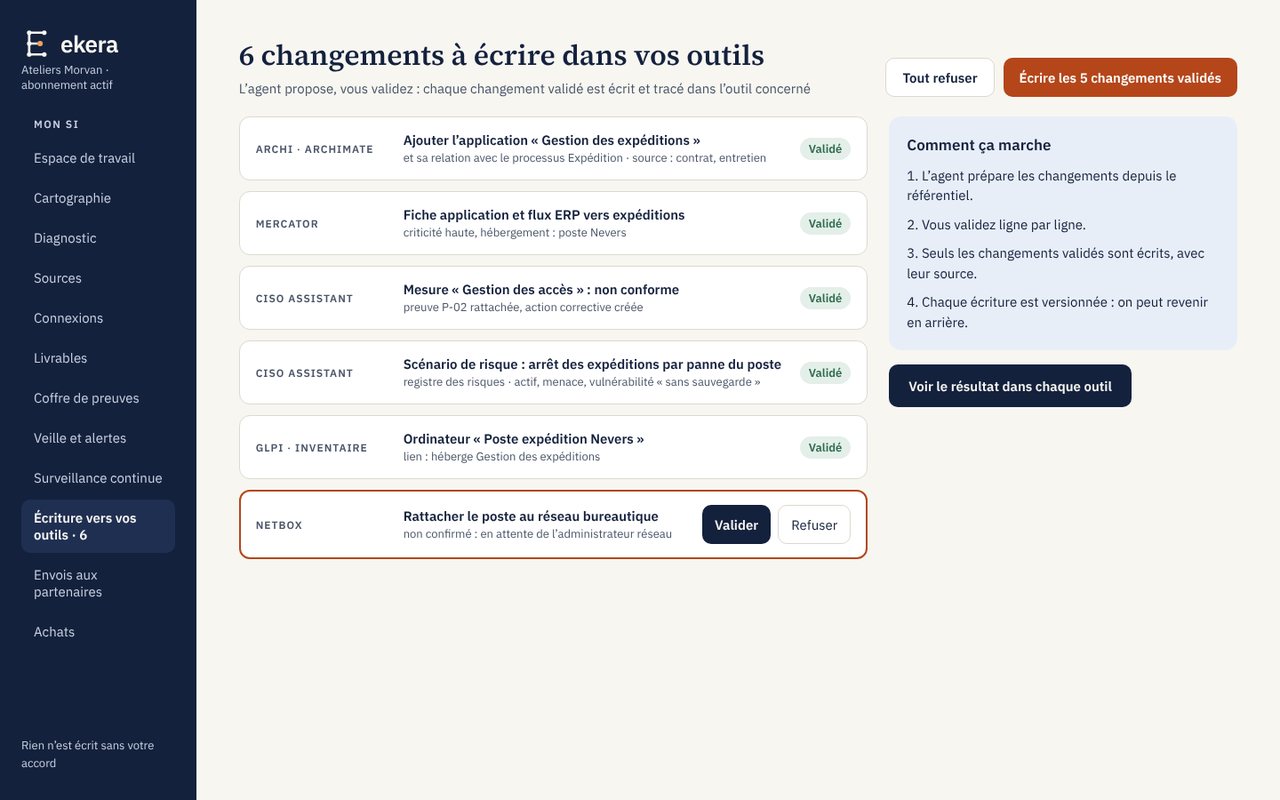
Ekera écrit dans GLPI, CISO Assistant ou Mercator ce que vous avez décidé, et seulement après la validation signée d’une personne, selon le circuit convenu avec vous. Chaque écriture est tracée : qui l’a approuvée, quand, ce qui a changé. Ekera ne supprime jamais rien ; une erreur s’annule ou se compense par une opération inverse lorsque l’outil le permet.

Trois situations

Trois situations fréquentes

NIS2

Préparer votre conformité NIS2

Identifiez les écarts entre votre situation et les exigences applicables, cartographiez les dépendances critiques et organisez les preuves nécessaires à leur suivi. Ekera aide à structurer le diagnostic et à préparer votre feuille de route ; il ne délivre pas, à lui seul, une certification de conformité.

Découvrir le diagnostic NIS2
Acquisition

Évaluer un système d’information avant une acquisition

Lors d’un rachat, les risques informatiques pèsent sur la continuité d’activité, les investissements futurs et la valeur de l’entreprise. Ekera structure les informations disponibles, identifie les points de vigilance et estime les coûts de remise à niveau, à partir des documents accessibles, sans accès direct au système d’information de la cible.

Découvrir la due diligence IT
Architecture

Outiller votre équipe d’architecture d’entreprise

Automatisez une partie de la collecte, de l’analyse et de la documentation pour consacrer davantage de temps aux décisions. Ekera relie les besoins métier, les applications, les infrastructures et les solutions techniques ; il prépare les scénarios d’évolution et les documents associés, que vos architectes vérifient et valident.

Découvrir l’architecture d’entreprise
Pourquoi maintenant

Le risque cyber devient une question d’investissement

Les entreprises doivent mieux connaître leurs dépendances informatiques, justifier leurs investissements de sécurité et documenter les mesures qu’elles mettent en œuvre. Pourtant, les décisions restent difficiles : les équipes techniques décrivent des vulnérabilités, tandis que la direction arbitre des budgets sans toujours disposer d’une estimation commune des conséquences économiques.

1 251 sinistres cyber indemnisés aux entreprises en France en 2025, contre 448 en 2024.
248 sinistres indemnisés en 2025 pour 2 002 ETI assurées, soit environ 12 % en un an.
Plus de 15 000 entités concernées par NIS2 en France selon l’ANSSI, contre environ 500 sous NIS 1.
Prévue par le Référentiel Cyber France de l’ANSSI (document de travail, mars 2026) : une cartographie du SI tenue à jour.

Trois évolutions renforcent ce besoin

Des systèmes d’information interdépendants

Une panne ou une compromission peut affecter plusieurs applications, infrastructures et processus métier. Comprendre ces dépendances permet de mieux anticiper les conséquences d’un incident.

Des exigences de sécurité et de traçabilité croissantes

Les entreprises doivent identifier leurs risques, justifier leurs mesures de sécurité et documenter leurs décisions. Une cartographie structurée facilite cette démarche et permet de suivre les évolutions du système.

Des décisions budgétaires difficiles à arbitrer

Les mesures de sécurité se multiplient, mais toutes n’ont pas le même coût ni le même effet sur le risque. Les comparer permet de mieux cibler les investissements.

Dans le même temps, les tarifs de l’assurance cyber baissent : −4 % dans le monde au deuxième trimestre 2026, le douzième trimestre de baisse d’affilée. Dans un marché plus concurrentiel, mieux distinguer les profils de risque peut devenir un avantage pour les assureurs ; des informations vérifiables sur l’architecture peuvent y contribuer.

Et les attaques changent d’échelle : en juillet 2026, Hugging Face a confirmé une intrusion menée par un agent d’IA autonome. Des attaques plus rapides exigent une meilleure préparation : connaître ses dépendances entre applications, infrastructures, identités et processus avant l’incident, pour savoir tout de suite ce qui est touché.

En France, la loi qui transpose NIS2 n’est pas encore votée. Mais vos clients, vos assureurs et vos acquéreurs posent déjà les mêmes questions.

Sources : AMRAE, étude LUCY 2026 (données 2025) ; Marsh, 2e trimestre 2026 ; Hugging Face, 16 juillet 2026 ; Security Magazine et IT-Connect, juillet 2026 ; Vincent Strubel, directeur général de l’ANSSI, devant le Sénat, décembre 2024 ; Référentiel Cyber France (ReCyF) v2.5, objectif 5, mesure 5.A.1, document de travail du 17 mars 2026.

Ekera rapproche ces trois enjeux : comprendre le système, estimer les conséquences d’un incident et choisir les mesures à financer.

Le fil conducteur

De la cartographie du système d’information à la décision d’investissement

Ekera aide les entreprises à comprendre leur système d’information, à estimer les conséquences financières de ses vulnérabilités et à choisir les travaux qui réduisent le plus leur exposition au risque. À partir de vos documents, de vos outils et des connaissances de vos équipes, il construit une carte documentée, repère les dépendances critiques, analyse les scénarios d’attaque et de panne, puis estime leurs conséquences à partir de vos données et d’hypothèses explicites. Les résultats sont sourcés, les hypothèses visibles, et les décisions restent entre vos mains. Chaque module ci-dessous découle de ce mécanisme.

Les modules d’Ekera

Un seul produit, une seule carte : les modules s’activent selon votre besoin.

ModuleSon rôle dans la décisionÉcrans
Cartographie du SIComprendre les composants du système d’information et leurs dépendances.Dépôt des documents, Entretien mené par l’IA, Cartographie du SI, Sources et connecteurs, Connexions en lecture seule, Écriture validée
Analyse des risquesRepérer les défaillances possibles et les chemins d’attaque.Diagnostic et priorités, Impact calculé avant construction
Chiffrage en eurosEstimer les conséquences financières de chaque scénario.Interroger la carte, Impact calculé avant construction
Plan d’actionComparer, pour trois budgets, les travaux qui réduisent le plus le risque estimé.Achats : devis, commandes, contrats, Catalogue ABB et SBB, Sourcing et décision, Sourcing pondéré
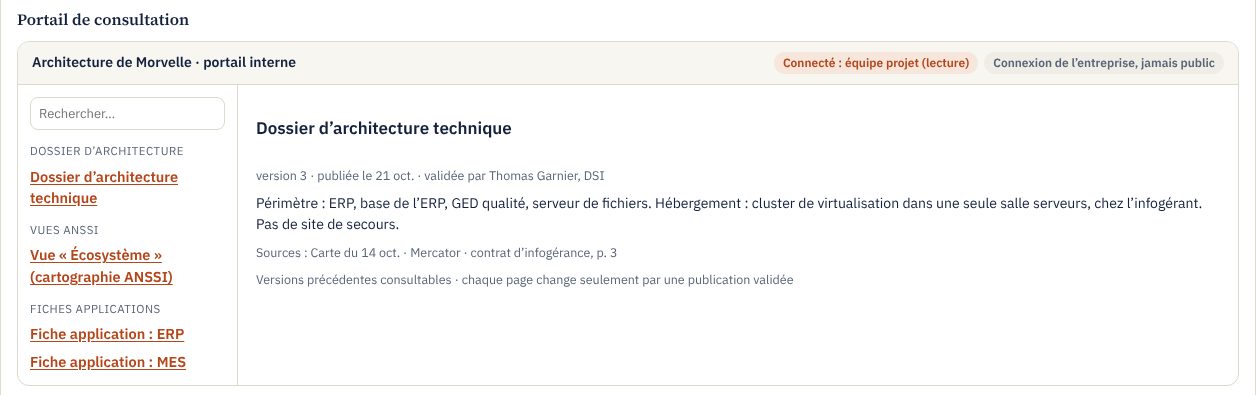
Architecture d’entreprisePréparer et documenter les décisions d’évolution.Depuis Archi, Chaîne documentaire, Portail de consultation, Le besoin et ses versions, Architecture proposée, Paquet pour les générateurs, Vérification avant production, Catalogue ABB et SBB
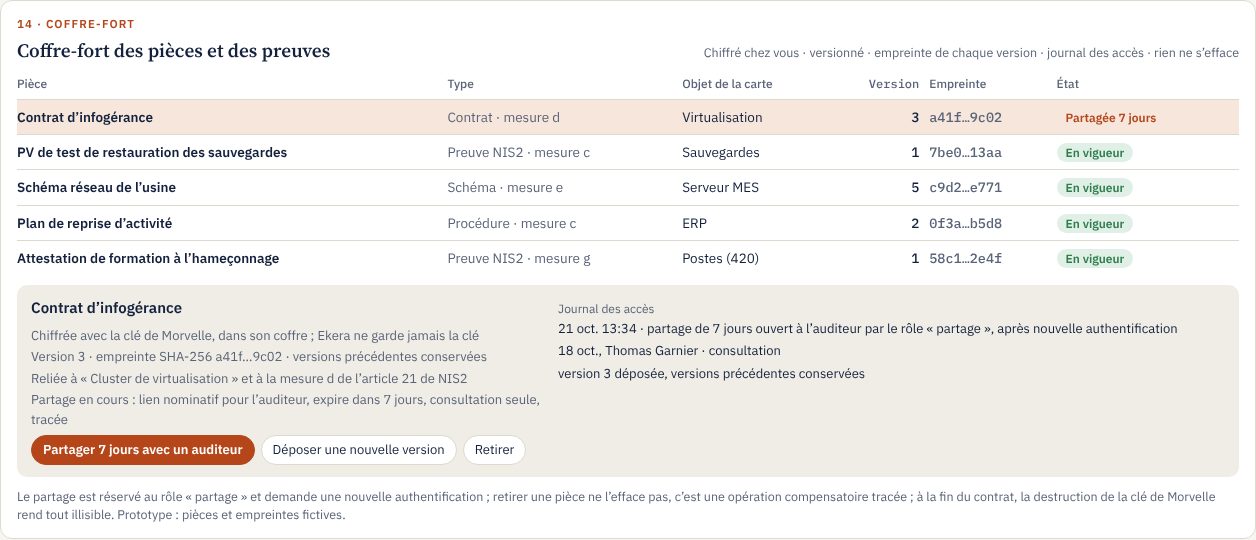
NIS2Identifier les écarts et organiser les preuves.Diagnostic et priorités, Coffre-fort
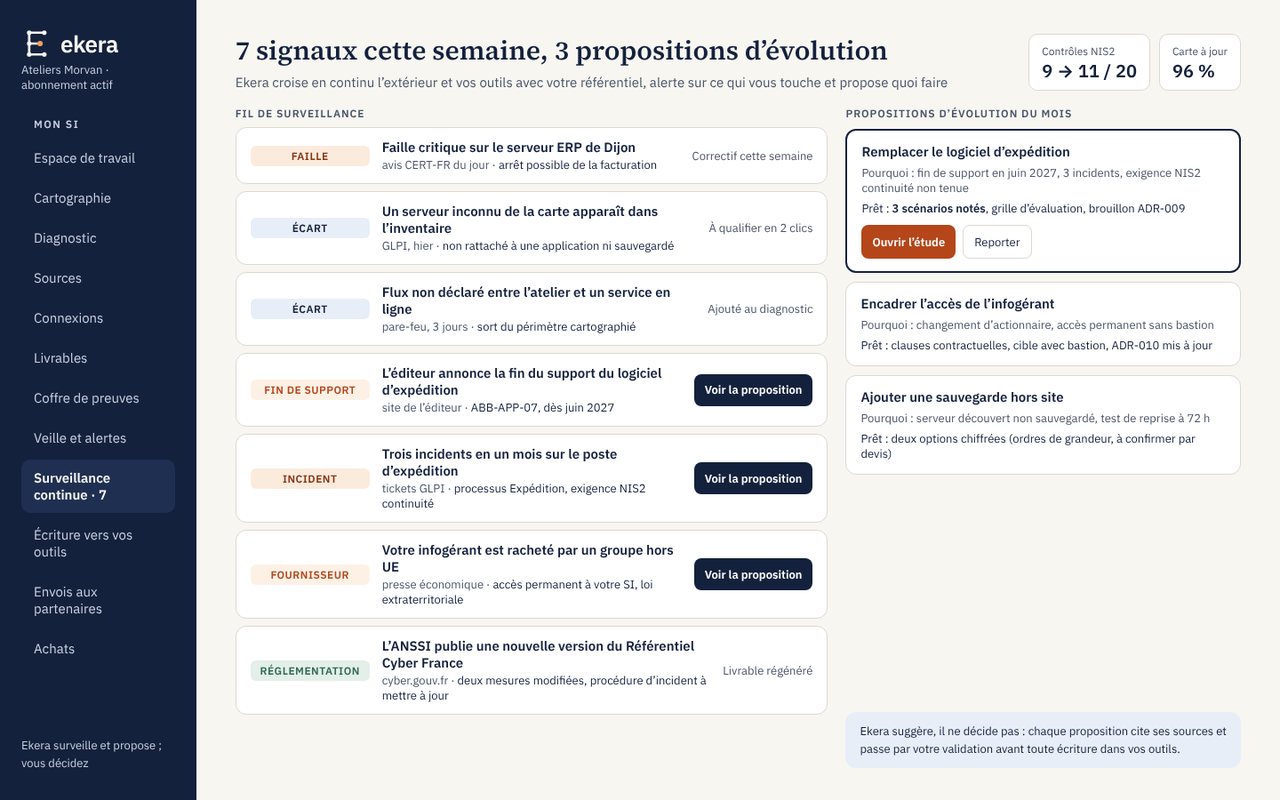
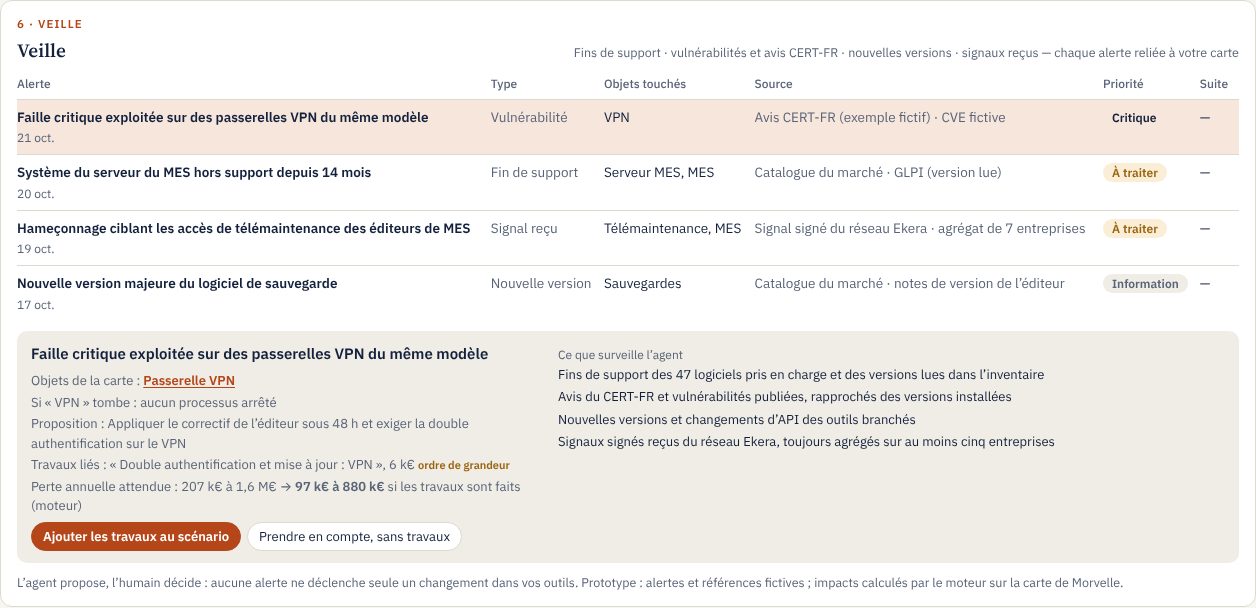
Surveillance continueRepérer les changements qui remettent en cause les analyses précédentes.Surveillance et propositions, Agent de veille

Vous êtes assureur ou courtier ? Découvrez Ekera Assurance, notre produit pour les assureurs →

Le chiffrage en euros

Reliez les risques techniques aux conséquences financières

Une liste de vulnérabilités ne suffit pas à décider quelles mesures financer. Ekera estime les conséquences financières des scénarios étudiés à partir de vos données, notamment comptables et opérationnelles, et d’hypothèses explicites.

Quatre notions à distinguer

Le coût d’un scénario

Ce que coûterait un incident donné

Selon sa durée, son périmètre et les hypothèses retenues. Le pire scénario est détaillé poste par poste et comparé au plafond de votre assurance.

La perte annuelle estimée

La perte moyenne par an

Ce que les scénarios étudiés coûteraient en moyenne chaque année, en fourchette.

Comment c’est calculé

Compte tenu des fréquences et des conséquences retenues dans le modèle : pour chaque scénario, fréquence estimée × perte, additionnées. Elle est donnée en fourchette, parce que les fréquences, les durées d’arrêt et les coûts de réponse sont incertains.

L’effet des mesures

La réduction du risque modélisée

La baisse estimée du risque dans les scénarios modélisés, si les mesures envisagées sont mises en œuvre. C’est une variation de risque, pas une dépense évitée.

L’économie réalisée

Une dépense réellement évitée ou réduite

Une licence résiliée, un achat qui n’a plus lieu : elle se constate dans vos comptes, à distinguer d’un gain théorique ou d’un temps libéré. Ces quatre chiffres ne sont pas interchangeables ; chacun est donné avec sa définition, ses hypothèses et ses limites.

Des calculs reproductibles

Vos comptes, lus sur place

Les chiffres sont produits par le moteur de calcul, indépendamment du modèle de langage : mêmes données, même résultat.

Comment c’est calculé

Reproductible ne veut pas dire exact : le résultat vaut ce que valent les données et les hypothèses. Le fichier des écritures comptables (FEC), que toute entreprise peut produire, donne le chiffre d’affaires et les charges variables ; la marge est répartie entre vos flux de revenu, chacun compté une fois. Les données, les paramètres et les sources sont présentés pour en discuter avec vos équipes techniques et financières.

Le coût des travaux

Des coûts qui gagnent en précision

  1. Ordre de grandeur issu du catalogue (estimé)
  2. Prix public multiplié par vos quantités, ou fourchette sourcée et datée quand le prix n’est donné que sur devis (calculé)
  3. Devis de vos fournisseurs, demandés par vos achats une fois les travaux décidés (confirmé)
  4. Coût réel constaté après réalisation, lu sur la facture quand elle est disponible (facturé)

Aujourd’hui, les coûts affichés sont des ordres de grandeur illustratifs, à confirmer par devis. Si le classement des variantes change selon le bas ou le haut des fourchettes de prix, Ekera le signale.

L’objectif : une base argumentée pour comparer les investissements, sans confondre estimation et résultat garanti.

La décision collective

Une base commune pour vos décisions informatiques et financières

Un même diagnostic, plusieurs points de vue : Ekera prépare pour chaque fonction la page qui la concerne, calculée par le moteur. Un scénario de travaux passe par votre circuit de validation avant toute écriture dans vos outils.

  1. DSI Visualise les dépendances, les points de fragilité et compare les scénarios d’évolution.
  2. RSSI Relie les constats techniques aux processus métier, documente les scénarios de risque et prépare la feuille de route.
  3. Directeur financier Examine le coût des mesures, les conséquences financières estimées et les réductions de risque attendues.
  4. Achats Prépare les demandes de devis et compare les options à partir des besoins, de l’existant et des prix documentés.
  5. Direction générale Reçoit une synthèse des enjeux, des scénarios et des arbitrages proposés, et décide.

Chacun approuve, refuse ou demande une modification depuis sa messagerie ou Teams. Le circuit s’adapte à votre organisation : le directeur financier seulement au-dessus d’un montant, par exemple. Les décisions et les avis sont tracés ; rien n’est écrit dans vos outils avant.

Pour qui

Pour les ETI et les grandes PME, et chacun de leurs décideurs

Les entreprises qui n’ont pas d’équipe d’architecture ou de sécurité étoffée doivent tout de même comprendre leur système d’information et justifier leurs investissements. Ekera automatise une partie de l’analyse et de la documentation, sans se substituer aux responsables de l’entreprise.

ETI et grosses PME

Sans RSSI dédié

De 100 à 500 salariés environ, l’industrie d’abord. Le DSI fait tout, souvent seul : Ekera lui apporte le travail d’analyse et de documentation d’une équipe d’architecture et de sécurité ; il garde les décisions.

RSSI

Le RSSI seul

De 500 à 1 000 salariés environ. Il a la responsabilité sans l’équipe : Ekera prend en charge l’analyse et la documentation d’architecture et alimente ses outils de pilotage, sans les remplacer.

Grands groupes et fonds

Architectes et acquéreurs

Pour les équipes d’architecture : catalogue de briques, scénarios notés et panneau dans Archi, avec une licence annuelle. Avant un rachat : une due diligence IT en dix jours, sans accès direct au SI de la cible.

Ce que chaque décideur y trouve

DSI

Comprendre et préparer les évolutions

Une cartographie documentée, les dépendances identifiées et des scénarios d’évolution pour arbitrer les projets. Page pour le DSI

RSSI

Relier les risques à l’activité

Des scénarios documentés, des sources identifiées et une feuille de route pour prioriser les mesures de sécurité. Page pour le RSSI

Directeur financier

Comparer coûts et risques

Des estimations financières explicites et des scénarios comparables pour éclairer les investissements. Page pour le directeur financier

Architectes

Automatiser l’analyse

Une base commune pour préparer les scénarios, les livrables et les décisions d’architecture.

Assureurs et courtiers

Enrichir l’information

Des indicateurs structurés sur l’architecture et la prévention, selon les modalités de partage convenues. Ekera Assurance

Trouver votre cas d’usage

L’espace de travail

Posez une question. Examinez les sources. Préparez votre décision.

  • Interrogez la carte en français : « que se passerait-il si notre ERP était indisponible pendant trois jours ? » Ekera présente les processus concernés, les dépendances et l’estimation financière, quand les données permettent de répondre.
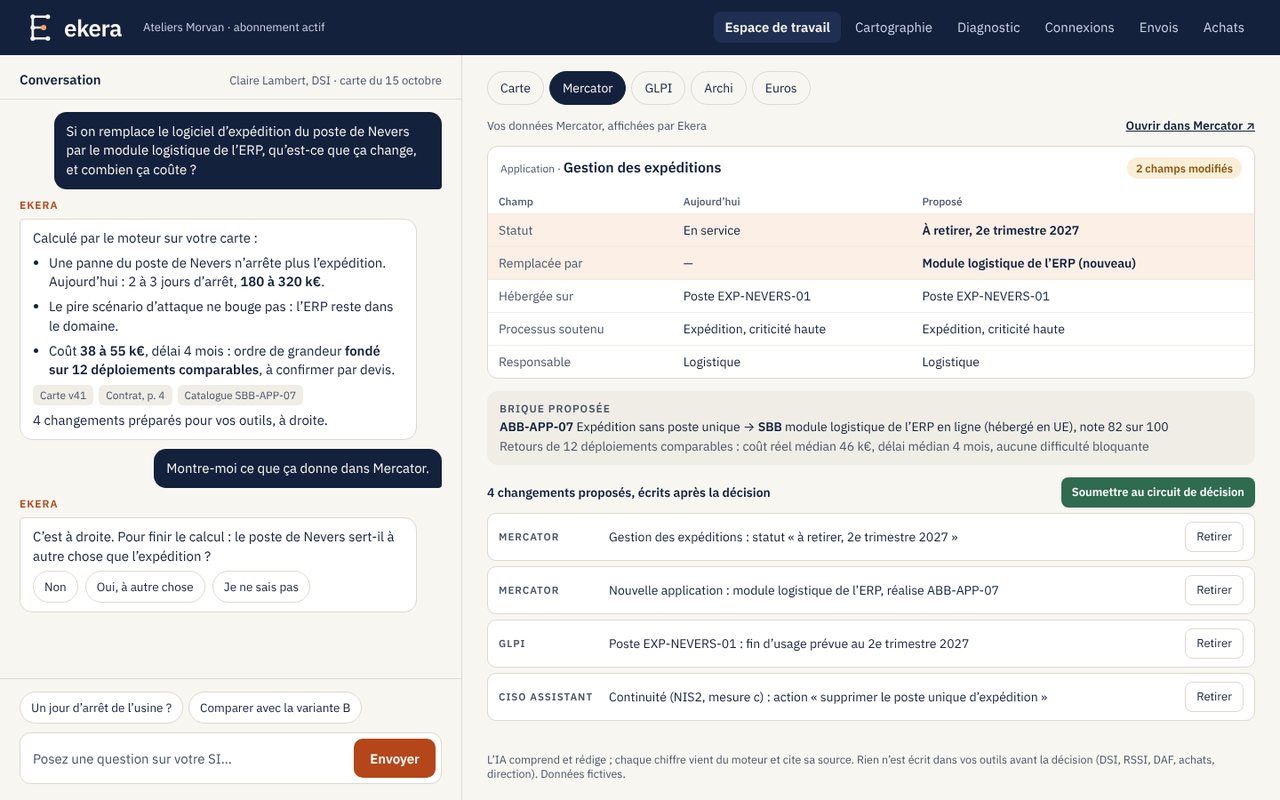
  • Ou : « quel serait l’effet du remplacement de notre application d’expédition ? » Si une information manque, Ekera le dit au lieu de répondre sans appui.
  • Chaque constat renvoie à ses sources ; les chiffres calculés sont distingués des informations déclaratives et des hypothèses.
  • Ceux qui ne se connectent pas reçoivent un résumé chaque semaine, avec les validations à faire.

Le but n’est pas seulement d’obtenir une réponse, mais de comprendre sur quoi elle repose.

Suivre la visite guidée Maquette, entreprise fictive
Écran Ekera : espace de travail, conversation à gauche et fiche Mercator à droite, données fictives
Maquette, Ateliers Morvan (entreprise fictive).
Le produit

Ekera en écrans : de vos documents au risque en euros et au diagnostic NIS2, puis la surveillance continue

Exemple fictif. Les écrans montrent les Ateliers Morvan, ETI industrielle fictive de 420 salariés, avec des données fictives.

Module : Cartographie du SI

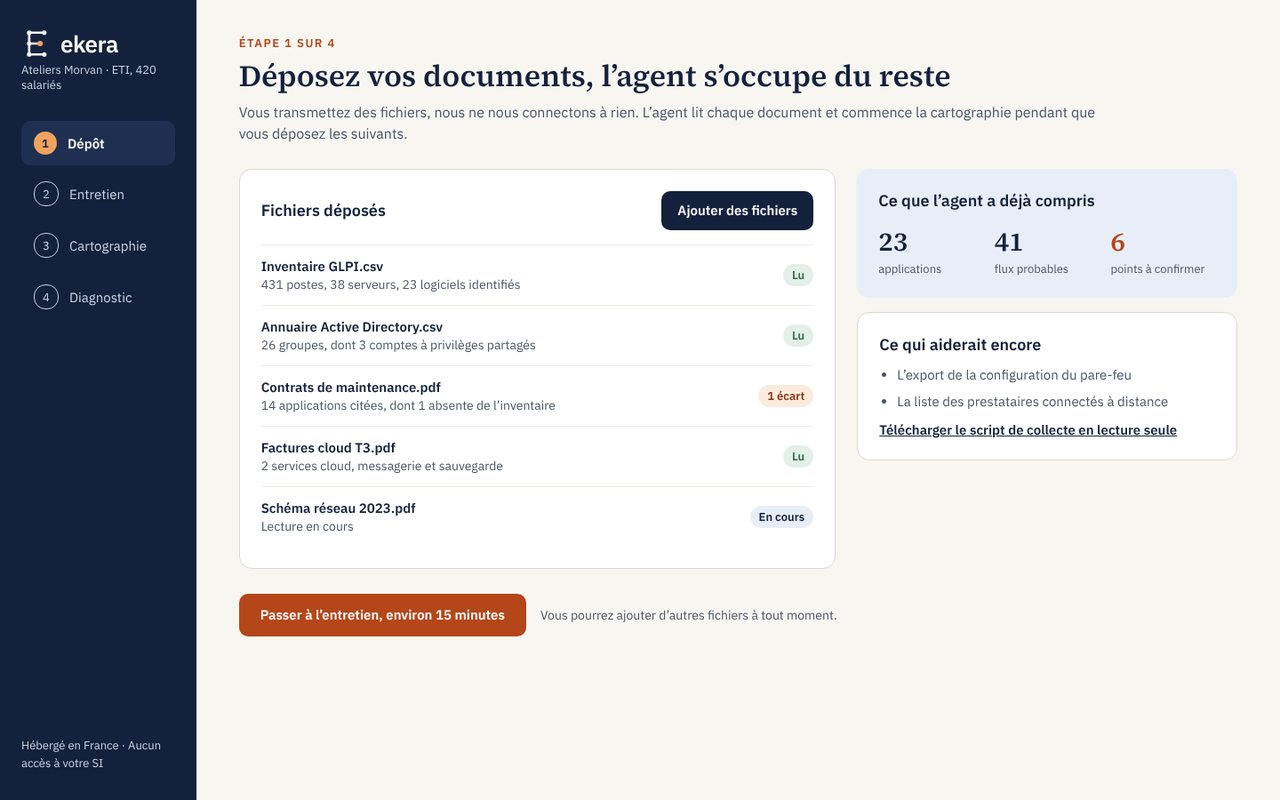
Écran Ekera : dépôt des documents, données fictives
Vous déposez ce que vous avez. Schémas, contrats, exports d’inventaire ou d’annuaire, factures. Ekera lit les fichiers, sans accès direct à votre SI.
Voir la démonstration Parcours cliquable en sept étapes, environ cinq minutes, données fictives.
Architecture d’entreprise

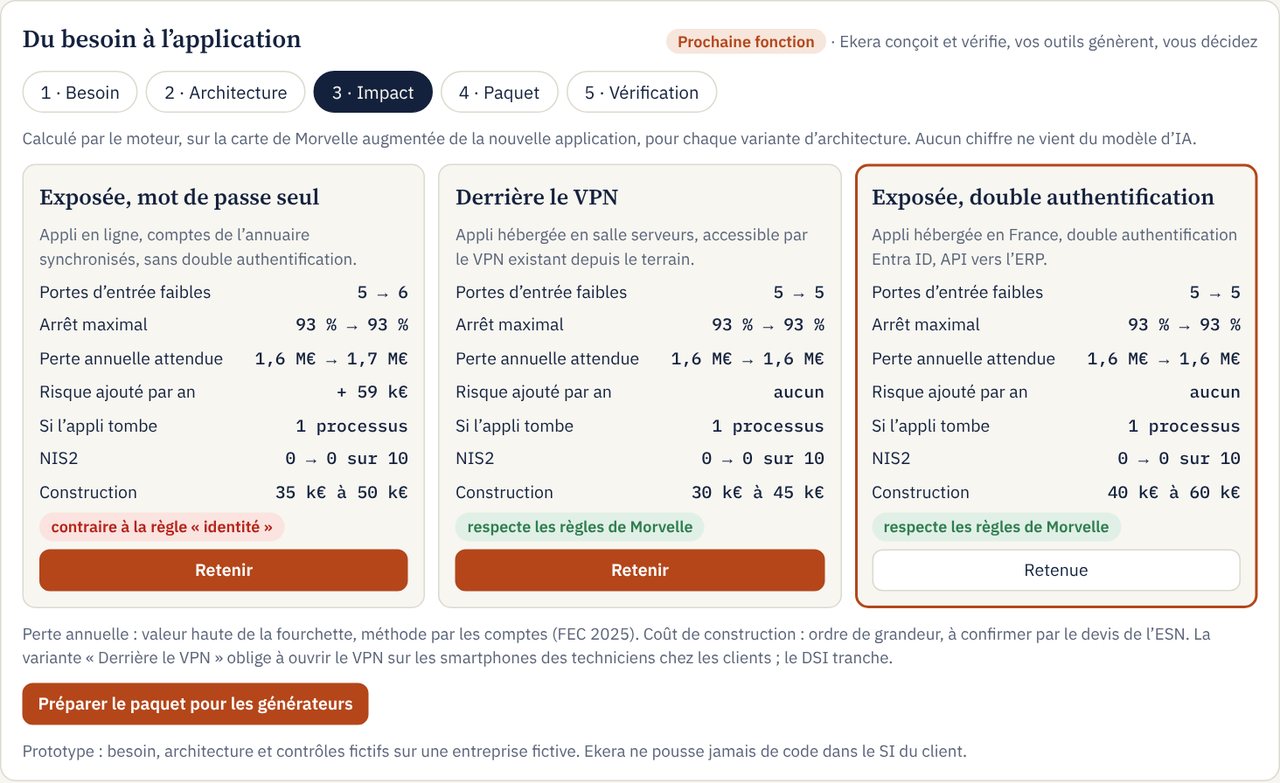
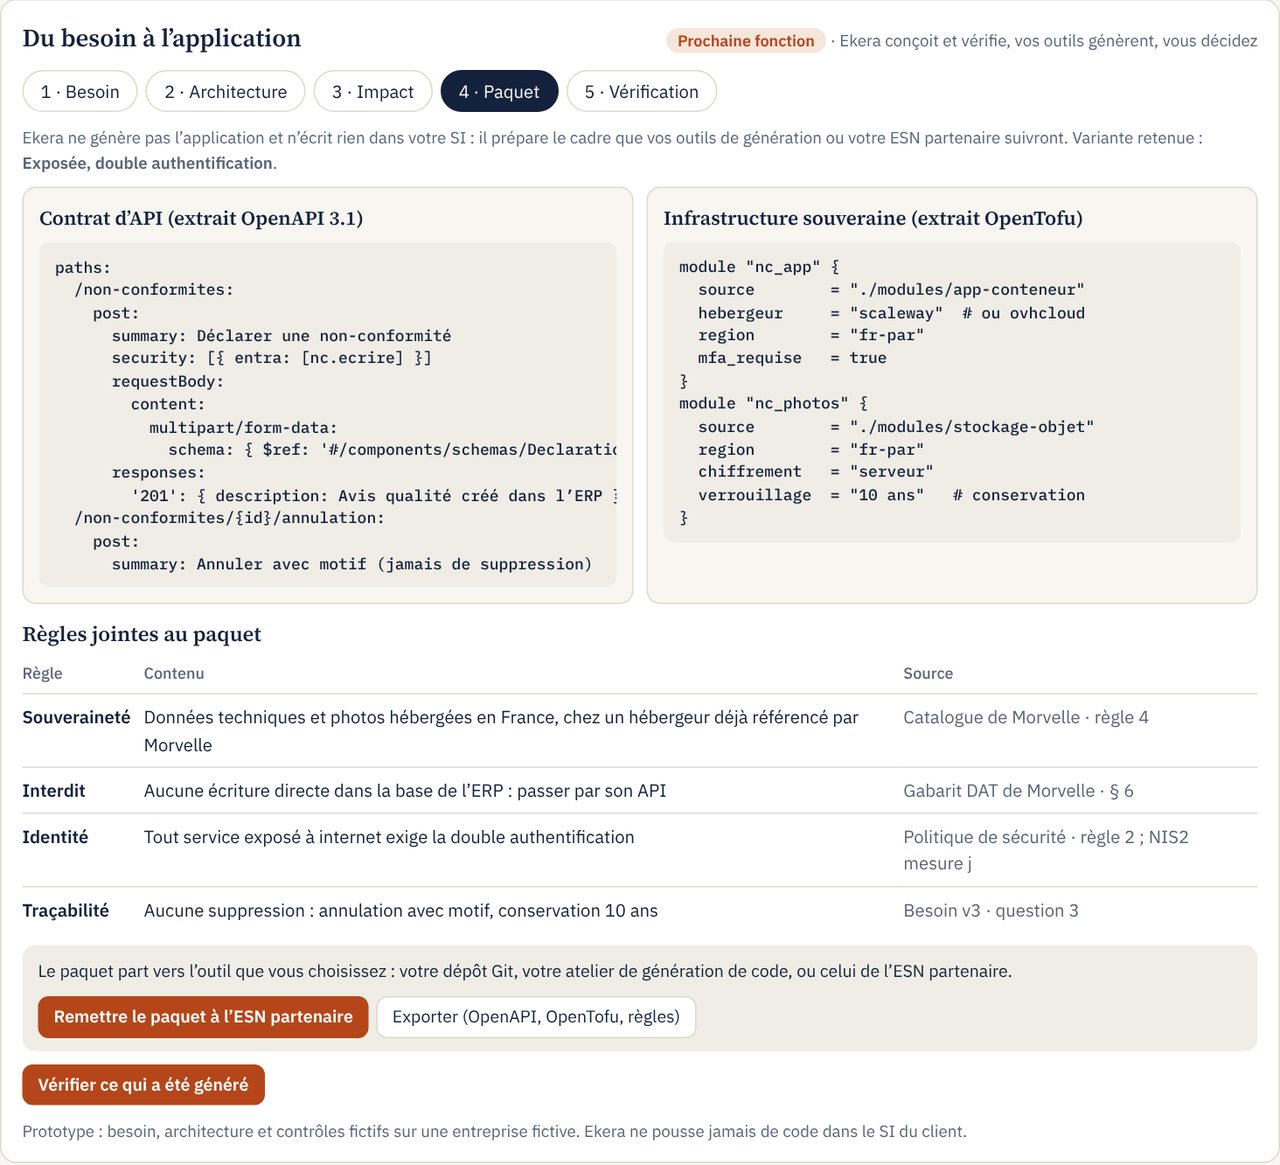
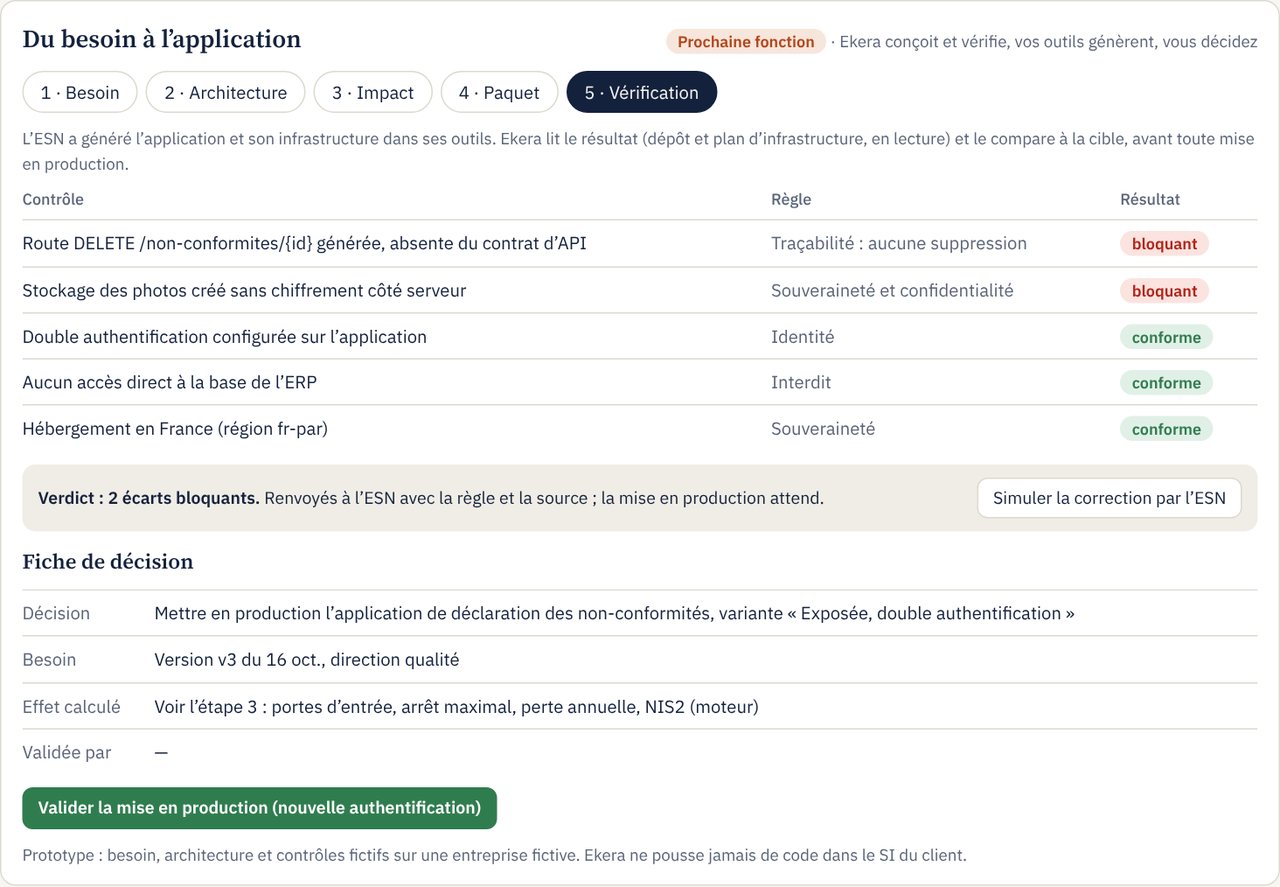
Du besoin à l’application : votre SI suit le métier, en temps réel

Le besoin

  • Le métier veut ses applications en jours, pas en trimestres, et son besoin change d’une semaine à l’autre
  • Les outils qui génèrent du code et de l’infrastructure vont vite, mais ignorent votre SI réel : dépendances, données sensibles, règles de l’entreprise, NIS2
  • Résultat : des applications hors-sol, que la sécurité bloque ou laisse passer sans les voir

Le rôle d’Ekera

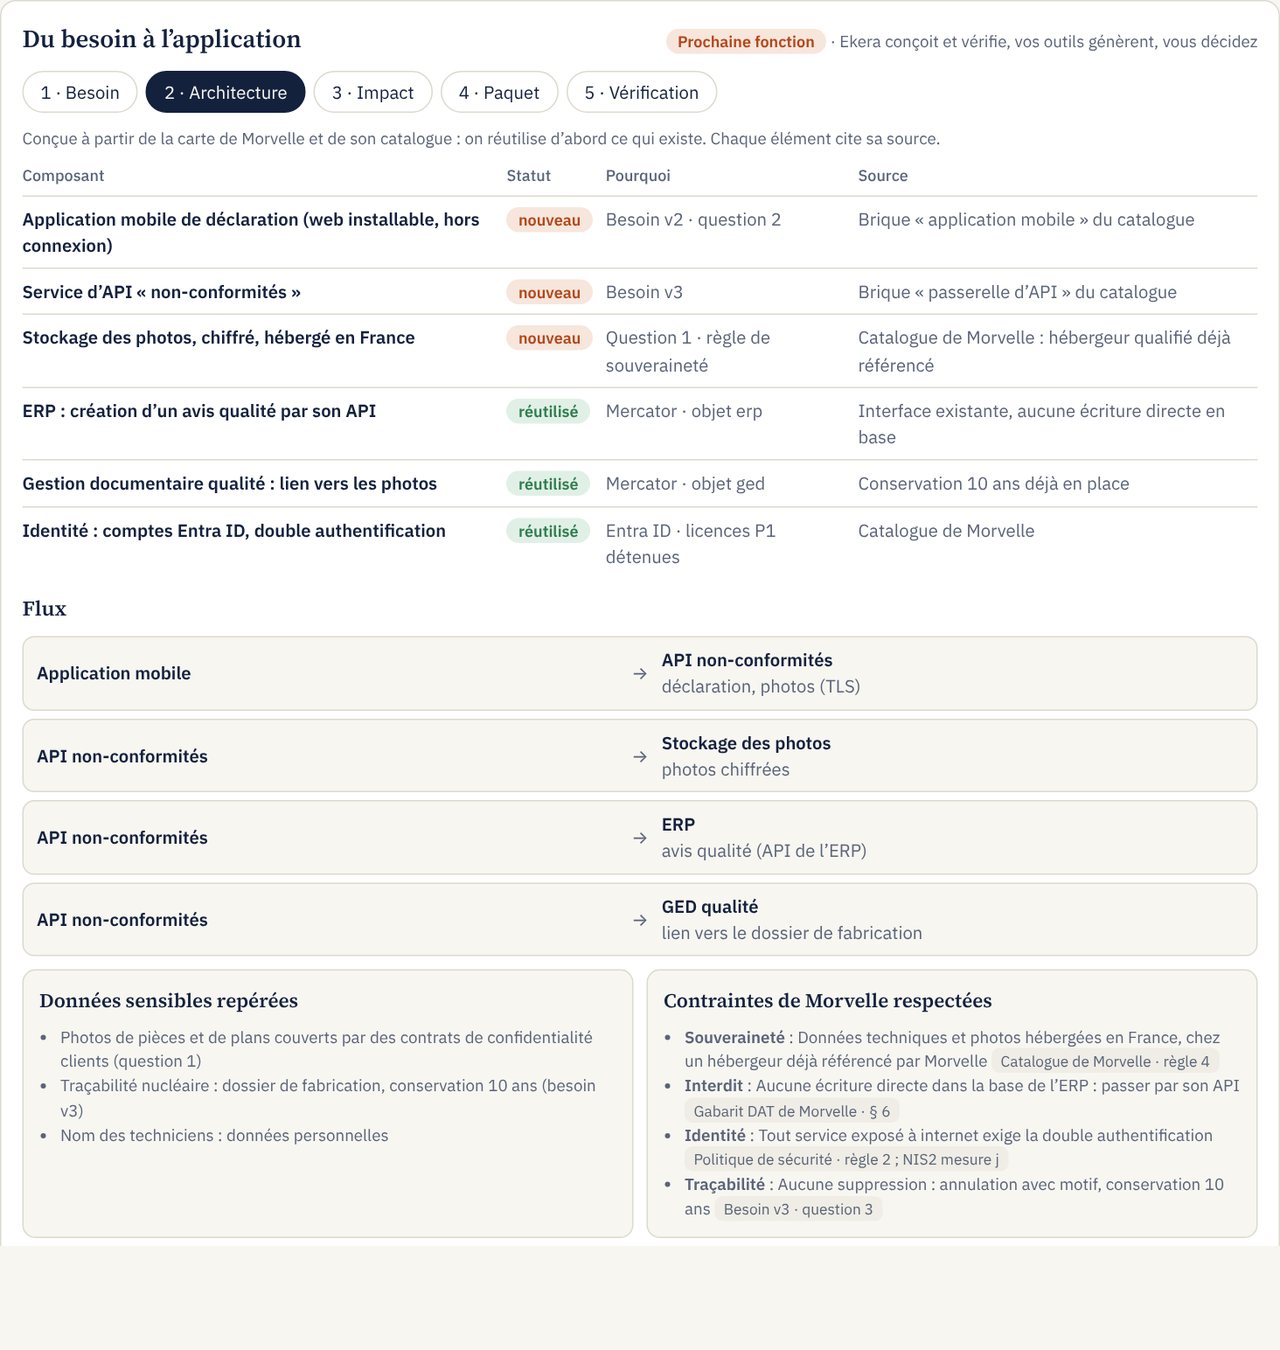
  • Le plan : à partir de la carte, l’architecture cible et les contrats d’API, en réutilisant d’abord ce que vous avez
  • Les contraintes : vos règles de souveraineté, vos interdits et NIS2, joints au paquet remis à vos outils de génération ou à votre ESN
  • Le risque chiffré avant de construire : le moteur compare les variantes en euros
  • La vérification avant la mise en production ; la carte se met à jour, vous décidez

Complémentaire des générateurs de code et d’infrastructure, pas concurrent : Ekera conçoit et vérifie, vos outils ou votre ESN partenaire génèrent. Ekera ne pousse jamais de code dans votre SI.

Module : Architecture d’entreprise

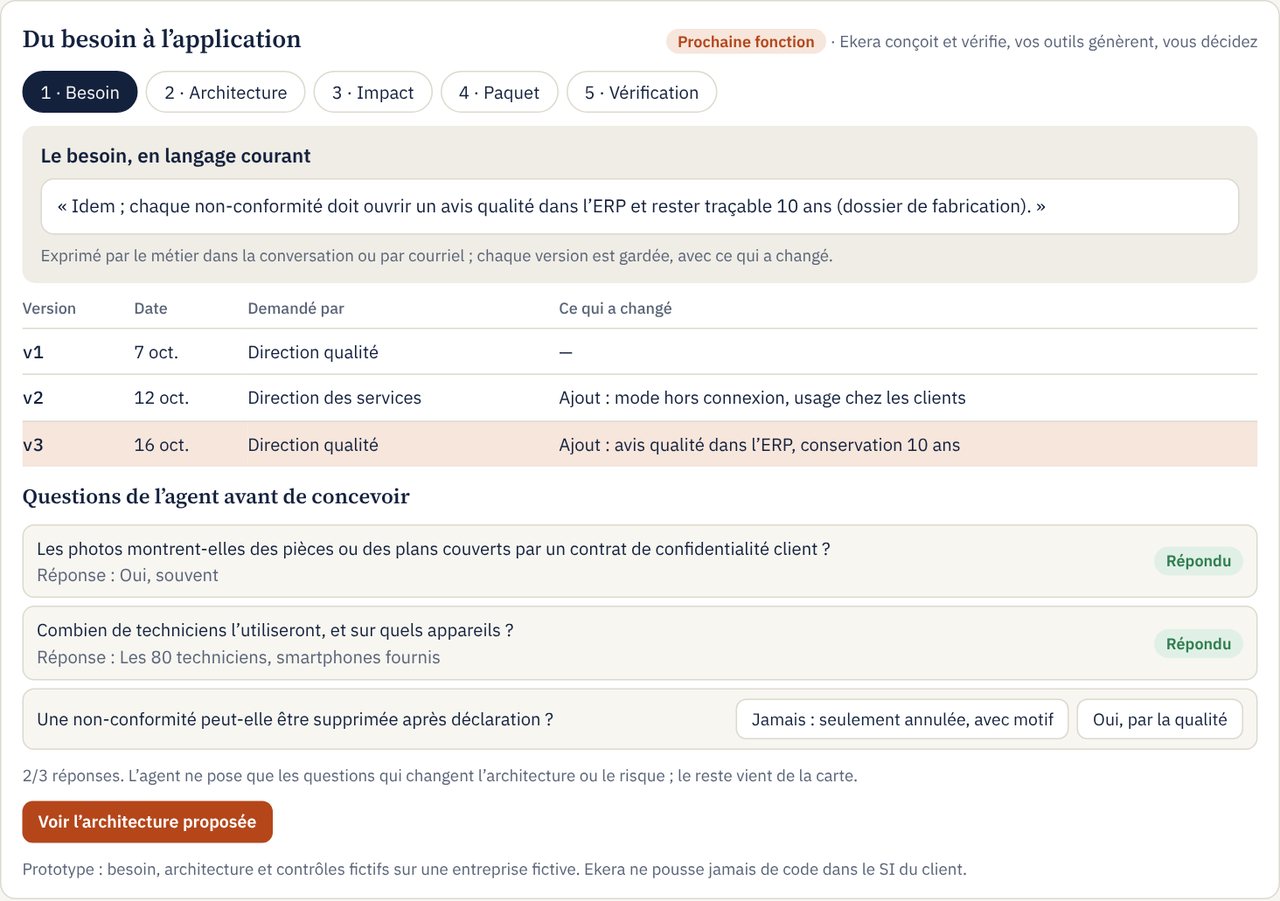
Écran Ekera : expression de besoin, versions successives et questions de l’agent, données fictives
Le besoin, tel que le métier l’exprime. Chaque version est gardée avec ce qui a changé ; l’agent ne pose que les questions qui changent l’architecture ou le risque.
Au quotidien

Sourcing, veille, documents et coffre-fort

Ce que l’architecte et le RSSI font chaque semaine, tenu à jour depuis la carte : choisir un produit, suivre les alertes, publier les documents, garder les preuves.

Module : Plan d’action

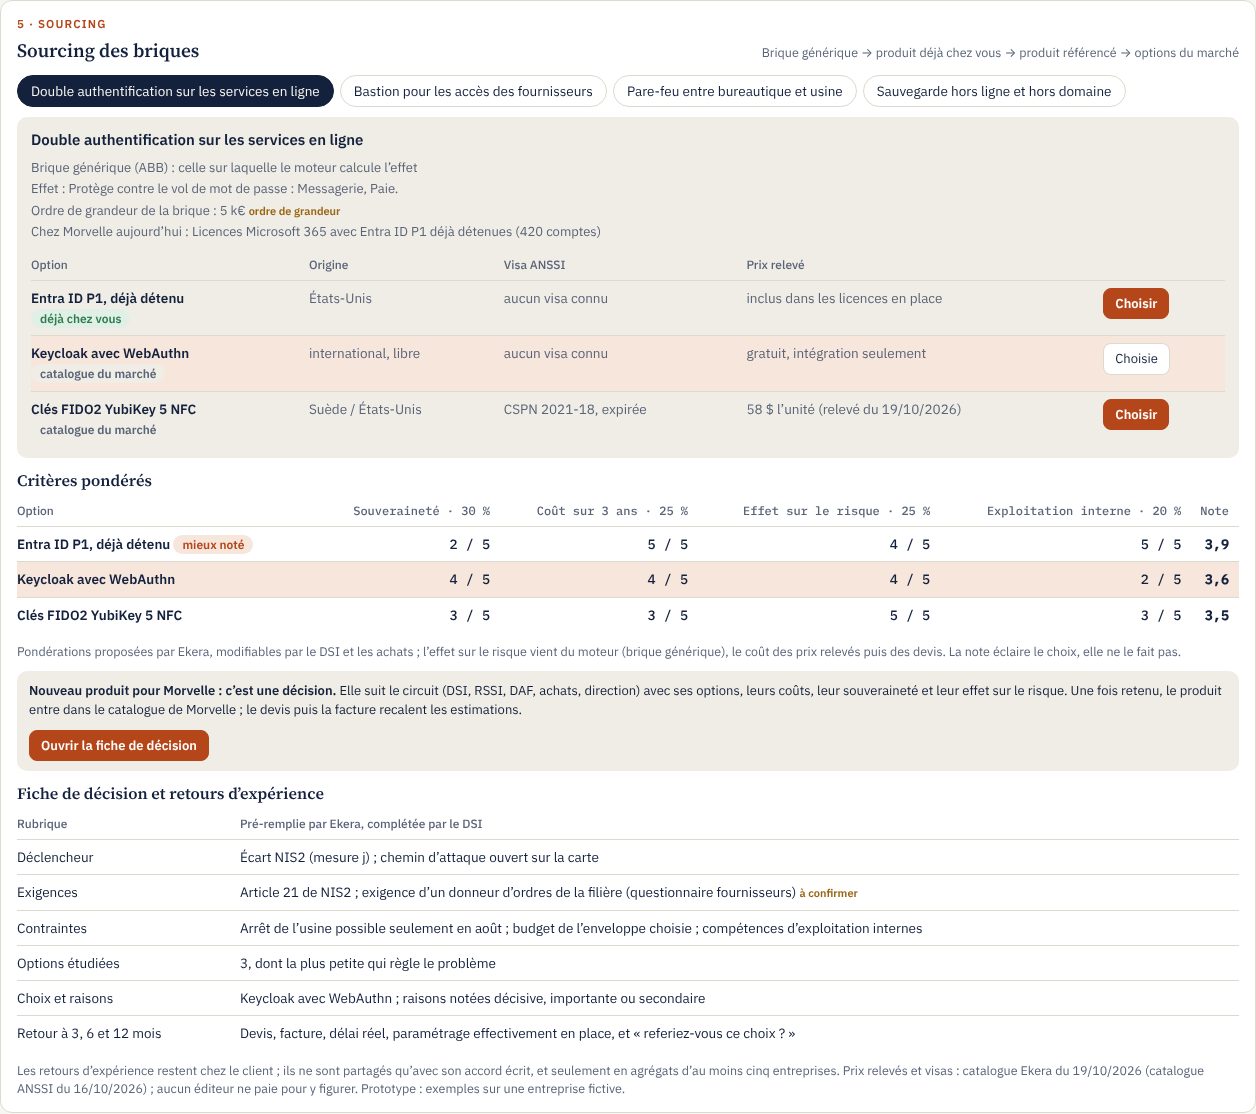
Écran Ekera : sourcing d’une brique, options du marché et produits déjà détenus, critères pondérés, données fictives
Sourcing des briques. Pour chaque besoin : ce que vous avez déjà, vos produits référencés, puis les options du marché avec origine, visa ANSSI et prix relevé, notées sur des critères pondérés. Tout nouveau produit est une décision, avec sa fiche.
Ce que vous recevez

Cartographie, conformité NIS2, risque en euros : des livrables tirés de la même carte

Chaque livrable est rempli depuis la carte : chaque valeur cite sa source, les chiffres viennent du moteur de calcul, et ce qu’aucune source n’établit reste marqué « à compléter ».

Conformité NIS2 Écarts par mesure, dossier de contrôle, correspondance ISO 27001 et NIST
Cartographie Applications, flux, capacités, infrastructure
Risque en euros Pire scénario, perte annuelle attendue, détail poste par poste
Variantes chiffrées Trois budgets : coût, perte évitée, mesures couvertes
Cybersécurité Exposition, failles publiées reliées à vos processus
Continuité Points uniques de défaillance, besoins de reprise
Obsolescence et portefeuille Fins de support par année ; garder, migrer ou retirer ; licences inutiles
Fournisseurs Accès des prestataires, clauses de sécurité à ajouter
Questionnaires Assureurs et clients donneurs d’ordres, pré-remplis
Pilotage Synthèse d’une page pour la direction, feuille de route
Due diligence Note de qualité du SI d’une cible, coût de remise à niveau
Architecture d’entreprise Scénarios, ABB et SBB, schémas, DAT, homologation, HLD, EBIOS RM

La chaîne documentaire

  1. 1 · Modèle Le vôtre Votre trame de DAT ou de HLD, ou celle de l’ANSSI pour l’homologation et EBIOS RM.
  2. 2 · Remplissage Depuis la carte Ekera remplit ce que la carte établit, chaque valeur avec sa source, les chiffres venant du moteur ; le reste est marqué « à compléter ». Aucun texte n’est rédigé par un modèle.
  3. 3 · Relecture Par l’architecte Dans l’écran « Documents » d’Ekera, il corrige, complète et valide, section par section.
  4. 4 · Diffusion Word, PDF ou en ligne Téléchargement en Word et en PDF ; en option, publication dans votre outil documentaire, SharePoint ou Confluence, avec la date et le nom du valideur.
  5. 5 · Retour Vers vos référentiels Les changements validés repartent vers Archi, Mercator ou GLPI, un par un.

Le même croisement entre l’annuaire, l’inventaire et les contrats repère les licences inutilisées : comptes désactivés qui gardent une licence, logiciels installés mais jamais ouverts. Chaque ligne cite sa source ; vous décidez de ce qui est rendu.

Vos outils

Exploitez l’existant plutôt que de reconstruire votre système d’information

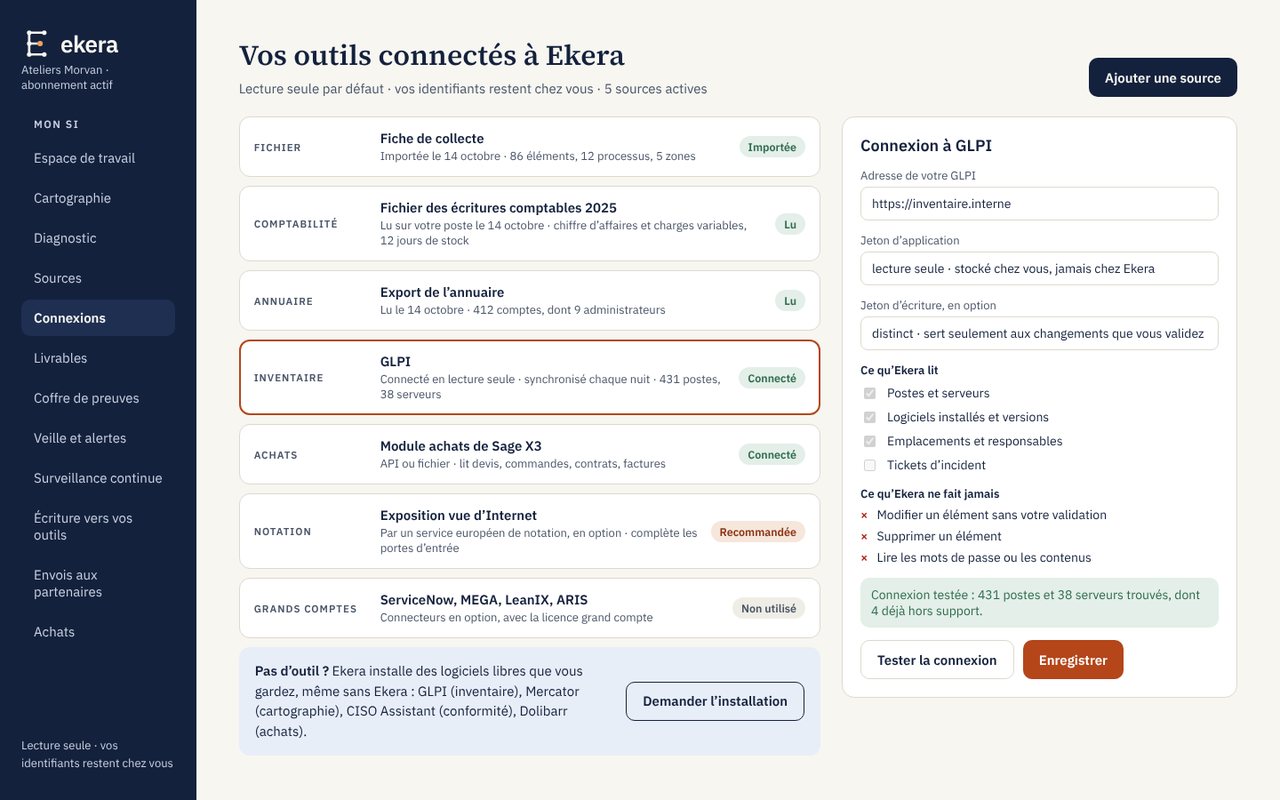
Le diagnostic initial s’appuie sur vos documents et vos exports. Pour tenir la carte à jour, Ekera peut ensuite utiliser des connecteurs, des API en lecture seule ou un collecteur installé chez vous, selon les intégrations disponibles ; les modalités d’accès sont définies avec votre équipe informatique. Vos outils de gestion, d’inventaire, d’architecture et de conformité restent vos références : Ekera les complète, et n’y écrit qu’après validation, selon les droits et les possibilités de chaque outil. Un seul outil fait foi pour chaque type d’objet.

Vos changements restent sous votre contrôle : validation, traçabilité et retour arrière.

Ce qui est rangéOutil de référenceCe qu’Ekera litCe qu’Ekera écrit, après validation
Vues d’architecture et scénariosArchiLe modèle, à chaque enregistrementPropositions de vues et de relations
Applications et fluxMercatorApplications, flux, responsablesStatuts, nouvelles applications, briques
ÉquipementsGLPI ou iTopPostes, serveurs, logiciels et versionsFins d’usage, sauvegardes, secours
RéseauNetBoxZones et passages entre zonesPassages à filtrer
ConformitéCISO AssistantMesures et preuvesActions NIS2, preuves datées
Achats et fournisseursVotre logiciel d’achatDevis, commandes, contrats, fournisseurs, facturesDemandes de devis, validées par vos achats ; jamais de commande

Vous utilisez d’autres outils ouverts, comme MONARC pour l’analyse de risques ? Ekera pourra s’y connecter, à la demande.

Statut des connecteurs

Avec l’IA, se brancher à une nouvelle application ne prend plus des mois

Le connecteur s’écrit en quelques jours à partir de la documentation de l’éditeur, puis s’éprouve chez vous avant de lire quoi que ce soit.

Pris en charge : une cinquantaine de logiciels, 18 familles

  • 11 en direct : Active Directory, Entra ID, Intune, GLPI, FortiGate, vSphere, Veeam, Tenable, Greenbone, CISO Assistant, Mercator
  • 36 autres par leur export
  • Vos documents PDF, Word et Excel, quelle que soit leur origine

Ce qui est éprouvé

  • Les onze connecteurs directs ont été écrits en quelques jours
  • Puis éprouvés sur de vraies instances : annuaire Samba AD, Greenbone, Mercator, GLPI 10, 11 et 12
  • Les écritures validées sont éprouvées sur des instances de test ; les autres outils se lisent par leur export
  • Votre outil n’est pas dans la liste ? Il suffit qu’il ait une API ou un export
Brancher une source

Chaque connecteur se teste avant de lire, et vos secrets restent chez vous

Trois façons de lire

  • Un fichier déposé : export d’inventaire, d’annuaire, de pare-feu, fichier des écritures comptables
  • Une API en lecture seule, avec un compte dédié que vous créez
  • Un collecteur installé chez vous, qui envoie ses lectures sans ouvrir de port entrant

Des données traçables : pour chaque source

  • Son origine et les informations utilisées dans l’analyse
  • Un test de connexion, et la raison claire d’un échec (certificat expiré, droit manquant)
  • La date de la dernière lecture, et une alerte quand une source n’est plus à jour
  • Une référence de coffre à la place du mot de passe : Ekera n’en garde jamais la valeur
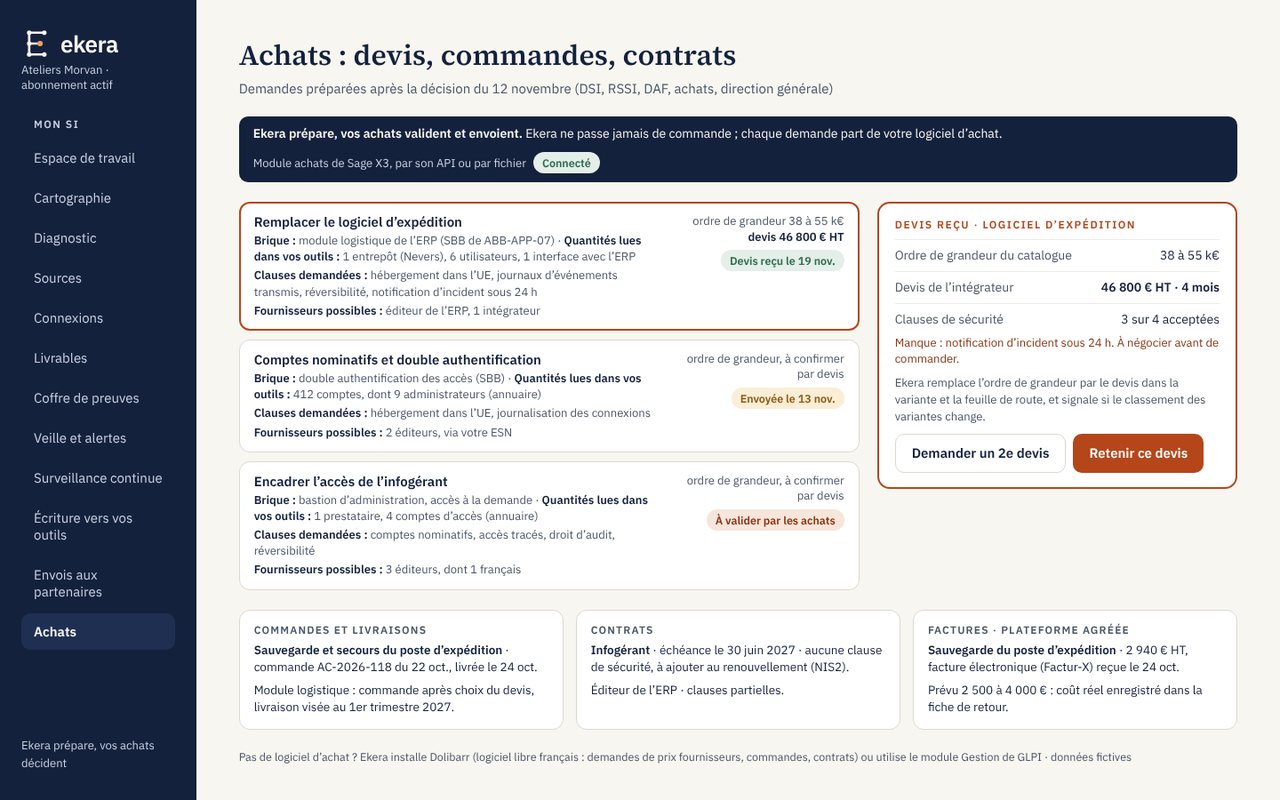
Avec votre logiciel d’achat

Des travaux chiffrés avec de vrais prix, et suivis jusqu’à la facture

Ekera prépare, vos achats valident et envoient

  • Une fois la décision prise, une demande de devis par brique retenue
  • Les quantités lues dans vos outils : comptes, postes, serveurs, sites
  • Les exigences de sécurité et les clauses NIS2 à mettre au contrat
  • Les fournisseurs possibles

Ekera ne passe jamais de commande.

Ekera lit en retour

  • Les devis, qui remplacent l’ordre de grandeur dans les variantes
  • Les commandes et les dates de livraison, qui suivent la feuille de route
  • Les contrats et les fournisseurs, pour la mesure NIS2 sur la chaîne d’approvisionnement
  • Les factures, qui donnent le coût réel. Depuis le 1er septembre 2026, toute entreprise doit pouvoir recevoir des factures électroniques ; quand votre fournisseur les émet déjà, le coût réel se lit sans ressaisie

Votre logiciel d’achat, c’est le plus souvent le module achats de votre ERP (Sage X3, Divalto, Cegid, Microsoft Dynamics 365, SAP) ou une suite d’achats (Ivalua, Coupa, SAP Ariba). Sans outil d’achat : Dolibarr, logiciel libre français, ou le module Gestion de GLPI.

Vos outils Archi, Mercator, GLPI, NetBox, CISO Assistant, logiciel d’achat
→↓ lecture continue : chaque changement relance le calcul←↑ écritures validées, une par une, réversibles
Ekera carte, moteur de calcul, catalogue de briques
→↓ indicateurs, avec votre accord←↑ sinistres anonymisés, pour affiner le calcul
Votre assureur ou votre courtier
Depuis la conversation Le DSI pose sa question ; Ekera répond avec la carte, les euros ou la fiche de l’outil, et prépare les changements.
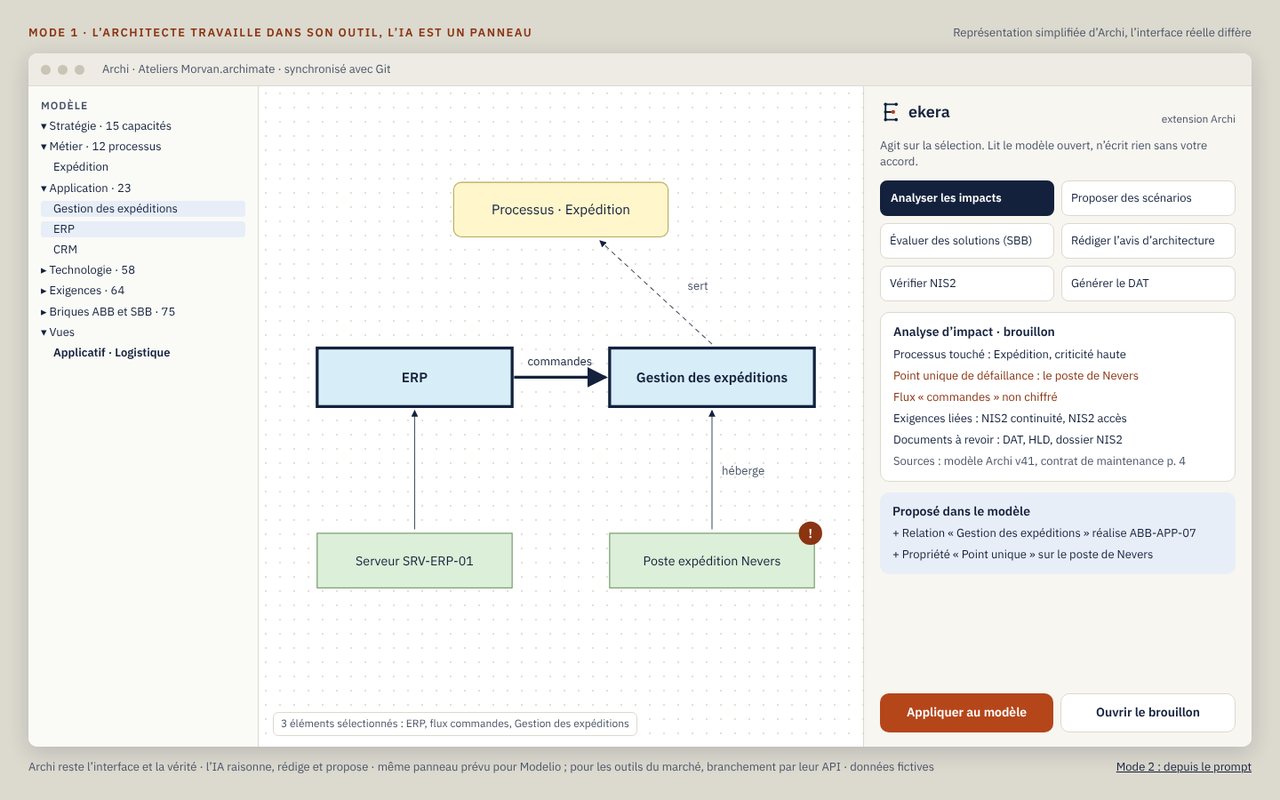
Depuis votre outil L’architecte sélectionne des objets dans Archi ; Ekera analyse les impacts, propose des scénarios, prépare l’avis et remplit le DAT.
Une ontologie d’architecture L’agent raisonne sur des concepts reliés : « Sage X3 », « la gestion commerciale » et « SRV-ERP-01 » sont un seul et même ERP.
Vous n’avez pas ces outils ? Ekera peut recommander des logiciels libres, à égalité avec les offres commerciales : GLPI, Mercator, NetBox, CISO Assistant, et Dolibarr pour les achats. Votre équipe, une ESN partenaire ou l’éditeur les installe ; ils restent à vous, même si vous quittez Ekera.
Architecture d’entreprise

Du besoin métier à l’architecture cible, en tenant compte de l’existant

Les projets informatiques doivent respecter les contraintes métier, techniques, économiques et de sécurité de l’entreprise. Ekera relie ces contraintes à la cartographie pour préparer les scénarios d’architecture et en évaluer les conséquences.

Réutiliser avant d’ajouter

Partir de ce qui existe

L’analyse commence par les composants et les solutions déjà présents dans votre SI : réutilisations possibles, dépendances concernées, besoins qui demandent une nouvelle solution.

Comparer avant de construire

Des scénarios notés

Les scénarios se comparent selon leurs conséquences sur l’architecture, les risques, les coûts et les contraintes identifiées ; le moteur chiffre chaque variante.

Documenter les décisions

Vos livrables, remplis depuis la carte

DAT, dossier d’homologation, HLD, EBIOS RM : Ekera remplit ce que la carte établit, chaque valeur avec sa source, et marque le reste « à compléter » ; les architectes responsables relisent et valident dans Ekera avant toute publication.

Vers vos outils de développement

Compléter les outils de développement

L’architecture cible et vos contraintes sont remises à vos outils de génération de code ou d’infrastructure, ou à vos équipes. Génération, vérification et mise en production restent séparées, avec un contrôle à chaque étape.

Un panneau Ekera dans l’outil Archi et le catalogue de briques sont présentés dans les écrans ; le parcours du besoin à l’application, dans ses écrans, données fictives.

Le catalogue et les achats

Comparer les solutions avant d’investir

Une mesure de sécurité peut se mettre en œuvre de plusieurs façons : le choix dépend des exigences, des outils déjà présents, des coûts et des contraintes. Ekera structure cette comparaison, en partant du besoin, de l’existant et des contraintes de l’entreprise.

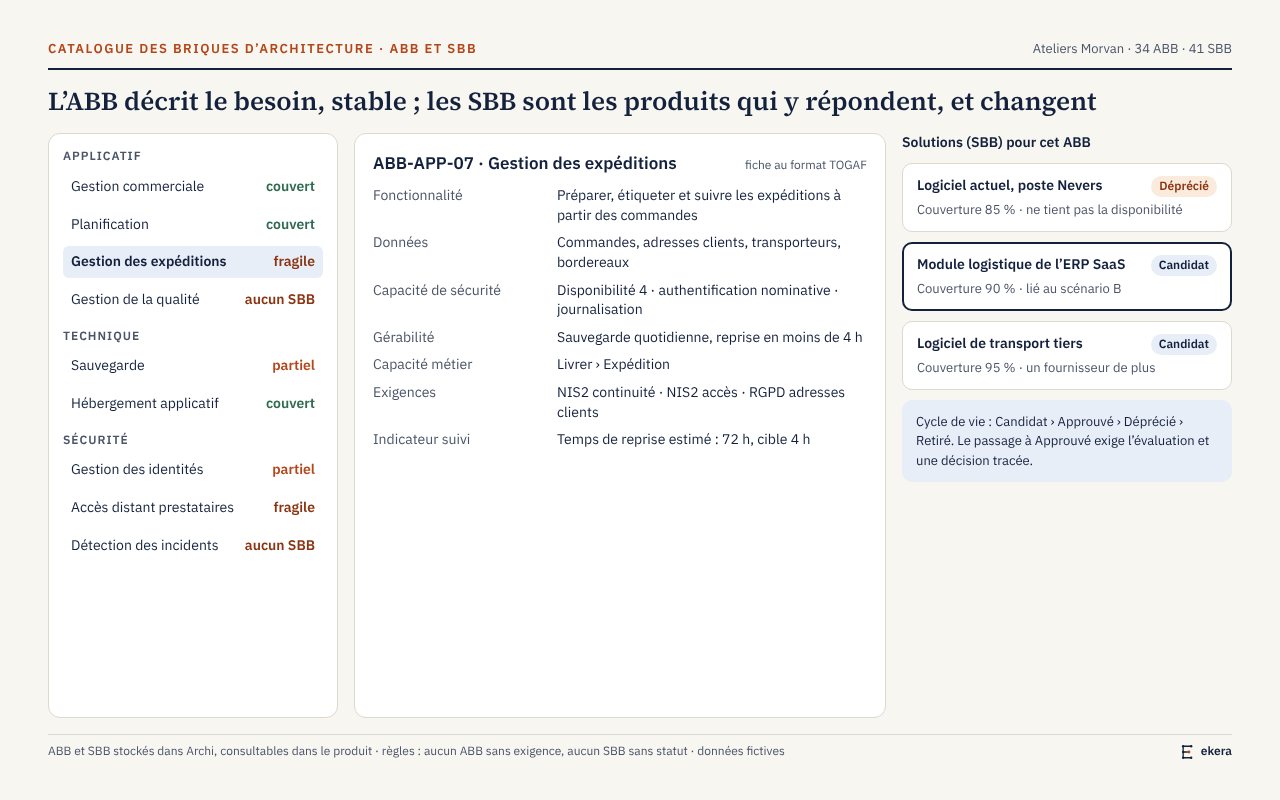
Catalogue de briques

Ce qu’il faut, et avec quoi

Les ABB disent ce qu’il faut (« accès distant avec double authentification »), les SBB disent avec quelle solution et à quel coût. Chaque brique est reliée aux gestes de sécurité, aux mesures NIS2 et au calcul : la poser change les euros. Un agent de veille, un assistant qui surveille les fins de support, les failles et les prix, propose les mises à jour ; un architecte d’Ekera les valide avant publication.

Base de retours

Ce que les travaux ont vraiment coûté

Chaque brique posée produit une fiche de retour : coût et délai prévus et réels, difficultés rencontrées, effet constaté. Anonymisées et agrégées, avec l’accord écrit de chaque client, ces fiches rendront plus justes les chiffrages des clients suivants : chacun profite de l’expérience des autres.

Niveau 1 · le besoin

Ce qui doit être assuré

Sauvegarde hors d’atteinte, contrôle des accès distants, surveillance des vulnérabilités : les besoins d’architecture (ABB), communs à tous, reliés aux mesures NIS2 et au calcul.

Niveau 2 · les solutions disponibles

Ce que propose le marché

Les solutions (SBB) qui répondent au besoin, avec leurs caractéristiques, leurs limites, leurs qualifications de l’ANSSI et leurs prix publics relevés et datés ; sinon « sur devis », plutôt qu’un chiffre inventé.

Niveau 3 · votre environnement

Ce que vous avez déjà

Les solutions installées, les licences détenues, les fournisseurs référencés et vos prix négociés. Ce catalogue n’appartient qu’à vous.

Le sourcing, dans cet ordre

  1. Ce que vous avez déjà. Une fonction incluse dans vos licences, un outil sous-utilisé : souvent le moins cher et le plus rapide.
  2. Ce que vos achats ont référencé. Contrat existant, fournisseur déjà évalué.
  3. Le marché. Deux ou trois options comparées sur le même besoin, avec prix et délais sourcés.
  4. Une décision documentée. Les options retenues et écartées sont consignées avec leurs raisons ; les coûts indicatifs sont remplacés par les devis dès qu’ils arrivent. La sélection finale et les commandes restent sous votre contrôle.
Retours d’expérience

À 3, 6 et 12 mois

Coût et délai réels, difficultés rencontrées, effet constaté sur le calcul. Vos retours enrichissent d’abord votre catalogue. Ils ne servent aux autres clients qu’anonymisés, agrégés sur au moins cinq entreprises, et avec votre accord écrit.

Surveillance continue

Une cartographie utile évolue avec votre système d’information

Applications, infrastructures, fournisseurs et exigences changent au fil du temps : une analyse initiale perd de sa pertinence si elle n’est pas actualisée. Ekera repère les évolutions qui peuvent modifier les constats précédents.

Surveiller Les changements dans vos sources connectées, les failles publiées, les fins de support, les textes NIS2 et vos fournisseurs.
Identifier les impacts Seulement ce qui vous touche, relié aux composants et aux processus concernés : une faille sur votre ERP, un serveur absent de la carte.
Proposer des actions Les analyses et les scénarios nécessaires pour décider si une mesure doit être engagée, prêts pour votre circuit de décision.

Chaque alerte et chaque recommandation renvoient aux informations qui les fondent. Leur étendue dépend des sources et des connecteurs branchés chez vous. Voir l’écran

La sécurité partagée

Apprendre collectivement, sans confondre partage et protection

Les entreprises font face à des risques qui se ressemblent : ce qu’on observe chez l’une aide à comprendre les menaces rencontrées par les autres. Ekera organise ce partage de façon encadrée : des signaux validés avant d’être partagés, pour limiter les erreurs et les manipulations ; un partage seulement dans les conditions autorisées par chaque client ; des retours qui améliorent les analyses et les recommandations de tous. Partager un signal ne garantit pas, à lui seul, de détecter ou de bloquer une attaque.

Sécurité partagée

Les moyens de sécurité d’un grand groupe, partagés entre ETI

30 % de notre chiffre d’affaires sont consacrés à la recherche, à la qualité et à la sécurité d’Ekera. C’est un engagement sur les dépenses d’Ekera, au bénéfice de tous les clients : ce n’est ni un fonds juridiquement séparé ni une réserve détenue pour le compte des clients. Il paie surtout des personnes : des ingénieurs de R&D qui améliorent la lecture de vos documents, le moteur de calcul et les connecteurs ; des ingénieurs sécurité ; des analystes qui valident les signaux partagés entre clients. Le reste finance les tests, les audits, l’hébergement qualifié et les certifications d’Ekera.

Ces besoins grandissent avec Ekera : Ekera devient une cible plus intéressante, il y a plus d’outils à prendre en charge, et les opérateurs d’importance vitale ont des exigences plus fortes. Chaque correction profite ensuite à tous les clients, sans hausse de prix.

Mutualisation de la sécurité30 % du chiffre d’affaires d’Ekera vont à un budget commun, qui finance tests, audits et veille, au bénéfice de chacun.Tous les clientsChacun paie son abonnement30 % de notre chiffre d’affairesRéservés à la R&D, la qualitéet la sécuritéUn budget communLe même pour tous les clientsCe qu’il financeBanc d’essai, entreprises fictives piégées,tests d’intrusion, audit PASSI,ISO 27001, hébergement qualifiéChaque client en profiteChaque vulnérabilité corrigée l’est pour tous ;la sécurité d’un grand groupe, pour chacun

Ce qui est prévu pour la sécurité d’Ekera :

  • test d’intrusion externe d’Ekera par un prestataire ;
  • audit par un prestataire qualifié PASSI, puis audits et tests d’intrusion réguliers ;
  • banc d’essai à grande échelle, avec des centaines d’entreprises fictives ;
  • chasse aux failles permanente ;
  • certification ISO 27001 d’Ekera ;
  • hébergement qualifié SecNumCloud pour les opérateurs d’importance vitale ;
  • une équipe sécurité dédiée.

Les tests, audits, certifications et hébergements qualifiés cités sont prévus ; ils portent sur Ekera, pas sur l’architecture de nos clients. Avec l’accord de chaque client et seulement en agrégé, à partir de cinq entreprises, les retours d’expérience améliorent aussi Ekera pour tous. Notre R&D.

En savoir plus : le budget commun en détail

Vigilance partagée

La vigilance d’un très grand SI, au prix d’un SI d’ETI

En partageant leurs retours, les clients d’Ekera profiteront de la vigilance d’un grand groupe sans en avoir les équipes. C’est le principe d’une application de navigation communautaire : chaque conducteur qui signale un bouchon ou un événement de sécurité aide tous les autres. Chez Ekera, quand un client repère une attaque, une faille exploitée ou un incident, le signal profite à tous, et chacun reçoit les alertes et les protections tirées de l’expérience des autres.

La différence qui compte pour un RSSI : des signaux vérifiés, pour limiter les risques de manipulation. Chaque signal est validé à quatre yeux chez le client, puis par un analyste d’Ekera, et signé. Il n’est partagé qu’avec l’accord du client, donné par une personne désignée, et seulement en agrégé, à partir de cinq entreprises. Aucune donnée brute ne sort de chez vous. L’analyse des signaux est financée par le budget commun des 30 %.

Chaque client renforce les autresLes clients partagent des signaux validés et anonymisés ; le réseau d'Ekera les analyse et renvoie alertes et protections à tous.Chaque clientRepère une attaque, une faille,un incident chez luiUn signal validé et anonymiséValidé à quatre yeux chez le client,puis par un analyste d’Ekera, signéLe réseau EkeraAgrégé à partir de cinq entreprises,avec l’accord du client ; analyséAlertes et protections pour tousChaque client profite de la vigilancede tous les autresAnalyse des signaux financée par le budget commun

En savoir plus : la vigilance partagée et ses quatre protections

Ekera et les entreprises de cybersécurité

Complémentaires, pas concurrents

La sécurité se joue sur trois plans. La justesse de l’IA : c’est le point fort d’Ekera, testée sur un banc d’essai d’entreprises fictives, des centaines à terme, comme dans un laboratoire d’IA. La sécurité du produit Ekera : un développement sécurisé déjà en place (revue de code par un rôle dédié, analyse automatique, recherche de secrets, dépendances vérifiées, tests de contournement, relecture indépendante), puis un regard extérieur prévu : test d’intrusion d’Ekera par un prestataire, audit PASSI, certification ISO 27001 d’Ekera (la feuille de route). La sécurité de vos systèmes : Ekera ne fait pas de test d’intrusion et ne pénètre jamais votre SI. Il lit, en lecture seule, et calcule ce qu’une attaque arrêterait sans la lancer. Les prestataires qualifiés PASSI restent indispensables, et deviennent nos partenaires.

Qui teste quoiTrois volets : la justesse de l'IA, testée par Ekera ; la sécurité du produit Ekera, par Ekera puis par des prestataires extérieurs ; la sécurité du client, par les prestataires de cybersécurité, ciblés par Ekera.Justesse de l’IAEkera, son point fortBanc d’essai de centaines d’entreprisesfictives, dont certaines piégées,comme un laboratoire d’IAEntreprises de cyberPas leur métierSécurité du produit EkeraEkera, déjà en placeRevue de code par un rôle dédié,analyse automatique, secrets, dépendances,tests de contournement, relecturePrestataires extérieurs, prévuTest d’intrusion d’Ekera, audit PASSI,ISO 27001 : prévusSécurité du clientEkeraLecture seule, ne pénètre jamais le SI :calcule ce qu’une attaque arrêterait,sans la lancerPrestataires PASSI, partenairesTestent pour de vrai :test d’intrusion, audit, exercices

Des tests d’intrusion mieux ciblés, et un suivi entre deux campagnes

Ekera ne remplace pas le test d’intrusion : il le cible. Il dit quoi tester en priorité, les chemins d’attaque et les points uniques de défaillance qui comptent, et la perte potentielle estimée d’un arrêt ; vous évitez de payer pour tester ce qui n’a pas d’impact. Les constats du prestataire reviennent dans la carte et dans le chiffrage en euros, avec les travaux à faire, et Ekera surveille en continu entre deux campagnes annuelles. Résultat : des tests d’intrusion plus courts ou plus utiles, et un suivi le reste de l’année. Ekera ne certifie pas votre architecture et ne vous dit jamais que vous n’avez plus à tester.

Ekera et le test d'intrusionEkera cible le test d'intrusion, un prestataire le réalise, ses constats reviennent dans la carte et le chiffrage, et Ekera surveille entre deux campagnes.1. Ekera cibleQuoi tester en priorité : cheminsd’attaque, points uniques, coût d’un arrêt2. Le prestataire testeTest d’intrusion réel, plus courtou plus utile, sur ce qui compte3. Les constats reviennentDans la carte et le chiffrage en euros,avec les travaux à faire4. Ekera surveilleEn continu, entre deux campagnes↻ et la campagne suivante est mieux ciblée

En savoir plus : qui teste quoi, et Ekera avec le test d’intrusion

Comprendre la sécurité partagée

L’assurance cyber

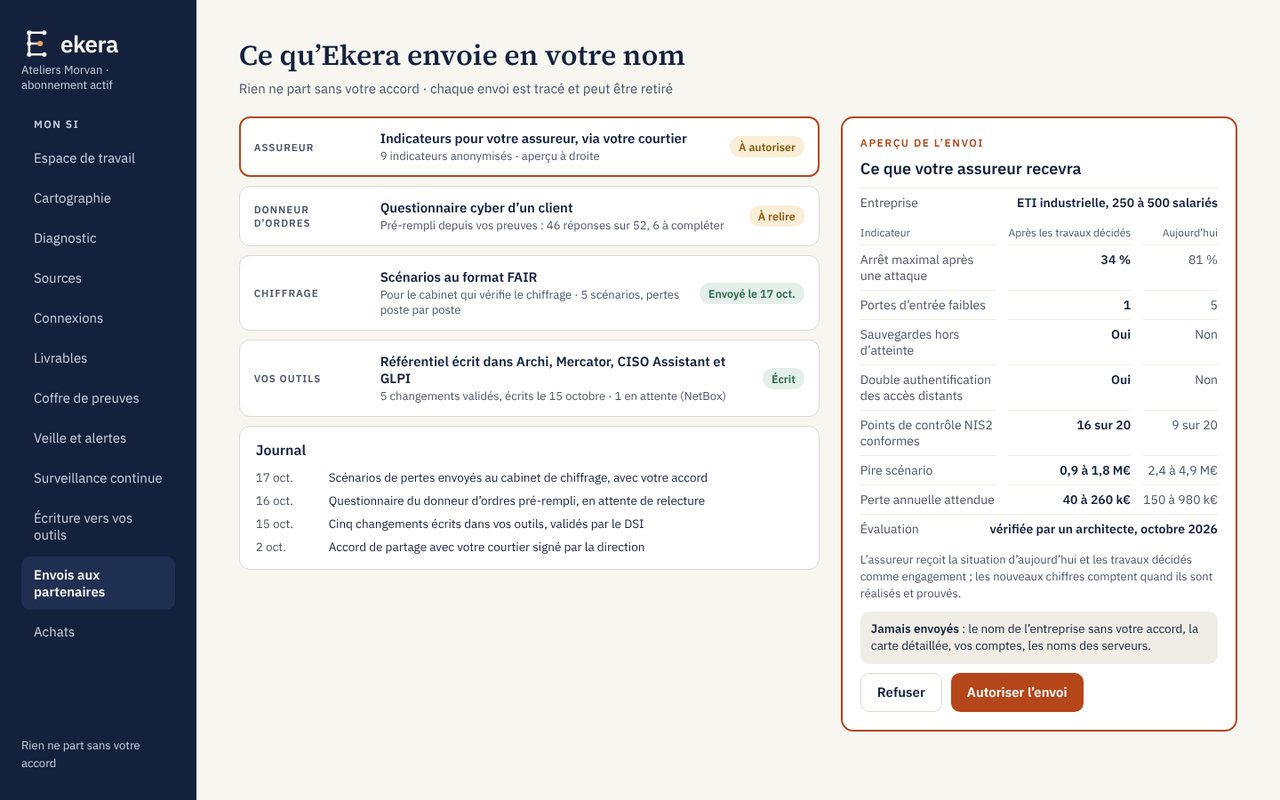
Des indicateurs documentés pour mieux caractériser votre risque

Avec votre accord, Ekera transmet à votre assureur ou à votre courtier des indicateurs structurés sur votre système d’information et votre exposition : dépendances critiques, certaines mesures de sécurité, résultats de l’évaluation et sa date, scénarios de risque et estimations financières, mesures correctives réalisées et leurs preuves. Ces informations complètent les questionnaires existants, pré-remplis à partir du diagnostic et relus par vous avant tout envoi.

Le partage suit les autorisations définies avec vous. Transmettre des indicateurs ne signifie pas transmettre la carte détaillée de votre SI ni vos données brutes.

Pour les assureurs, l’ambition : des dossiers mieux documentés, un suivi des mesures de prévention et, à terme, une tarification mieux adaptée au profil de risque. La tarification et les conditions de couverture restent de la responsabilité de l’assureur.

Ce qui part, avec votre accord

  • Des indicateurs d’aujourd’hui, et les travaux décidés comme engagement : les nouveaux chiffres comptent quand ils sont réalisés et prouvés
  • Le pire scénario et la perte annuelle attendue
  • La date de l’évaluation, vérifiée par un architecte

Ce qui ne part jamais

  • Le nom de l’entreprise sans votre accord
  • La carte détaillée de votre SI
  • Vos comptes et les noms de vos serveurs
Vous êtes assureur ou courtier ?

Ekera pour les assureurs : souscrire et prévenir sur des faits sourcés

L’offre

  • Souscription : le questionnaire de l’assureur pré-rempli, chaque réponse avec sa preuve
  • Portefeuille : des indicateurs sourcés et suivis dans le temps (arrêt maximal, sauvegardes, double authentification, mesures NIS2, pertes potentielles en euros estimées par le moteur)
  • Prévention : un plan de travaux chiffré pour l’assuré ; une fois réalisés et constatés, l’architecture est « vérifiée par Ekera », c’est-à-dire évaluée à partir des sources disponibles et des mesures constatées, sur un périmètre et à une date indiqués ; ce n’est pas une certification. L’assureur décide seul de la suite à donner, prime et franchise comprises ; Ekera ne promet aucune baisse
  • Sinistres : vos sinistres anonymisés, traduits dans l’ontologie d’Ekera, pour calibrer le modèle

Les garanties de confidentialité

  • Rien ne part sans l’accord de l’assuré, donné par une personne désignée (rôle « partage »), et retirable à tout moment
  • Des indicateurs, jamais la carte détaillée ni les données brutes
  • Des moyennes de portefeuille seulement au-delà de cinq entreprises
  • Modèles d’IA ouverts servis en France ; hébergement en France
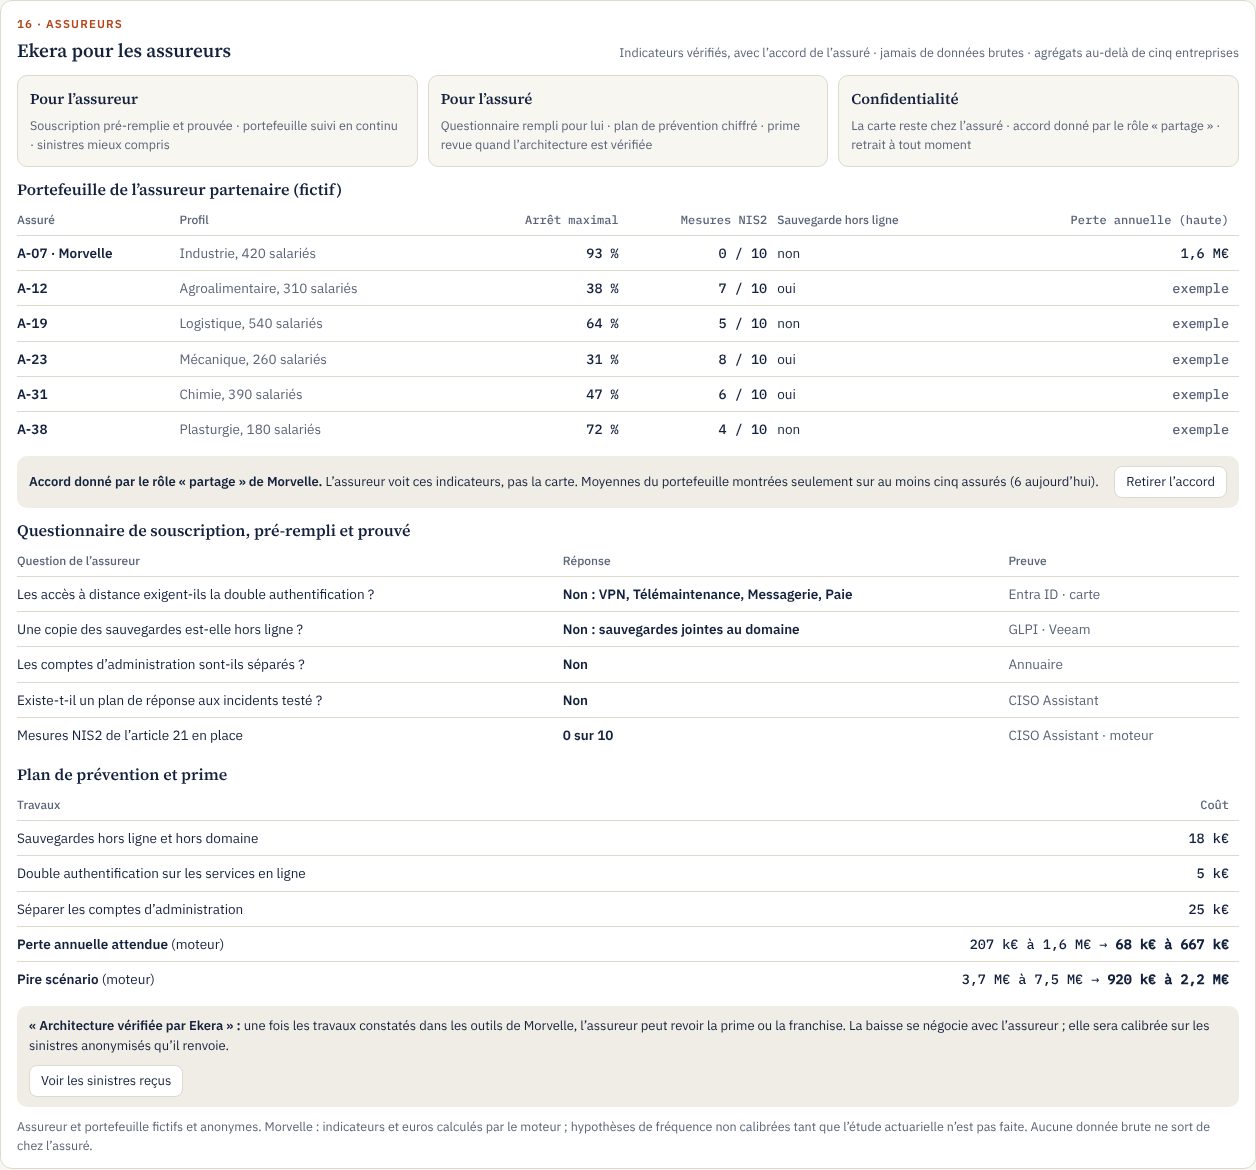
Écran Ekera pour les assureurs : portefeuille, questionnaire de souscription prouvé et plan de prévention, données fictives
Assureur et portefeuille fictifs. Indicateurs de l’assuré calculés par le moteur d’Ekera.

En savoir plus : le nouveau produit d’assurance cyber

Construire un essai de souscription
Partenaires

ESN et infogérants, experts-comptables, assureurs et courtiers

ESN et infogérants : livrez des diagnostics à vos clients sous votre marque ou la nôtre, contre une redevance par diagnostic, et posez les travaux qu’ils décident.

Experts-comptables : le risque cyber de vos clients, chiffré à partir de leurs comptes, pour les conseiller sur leurs investissements et leur assurance.

Assureurs et courtiers : des indicateurs sourcés sur l’architecture de vos assurés, avec leur accord, dans Ekera Assurance.

Devenir partenaire